Қаржы секторында ZTNA қолдану: Green Light сарапшысы ҚР Ұлттық банкінің CYBERFINANCE-2026 форумында сөз сөйледі
Green Light компаниясының Senior Security Engineer Байсал Шералиев банк саласындағы «нөлдік сенім» тұжырымдамасы туралы
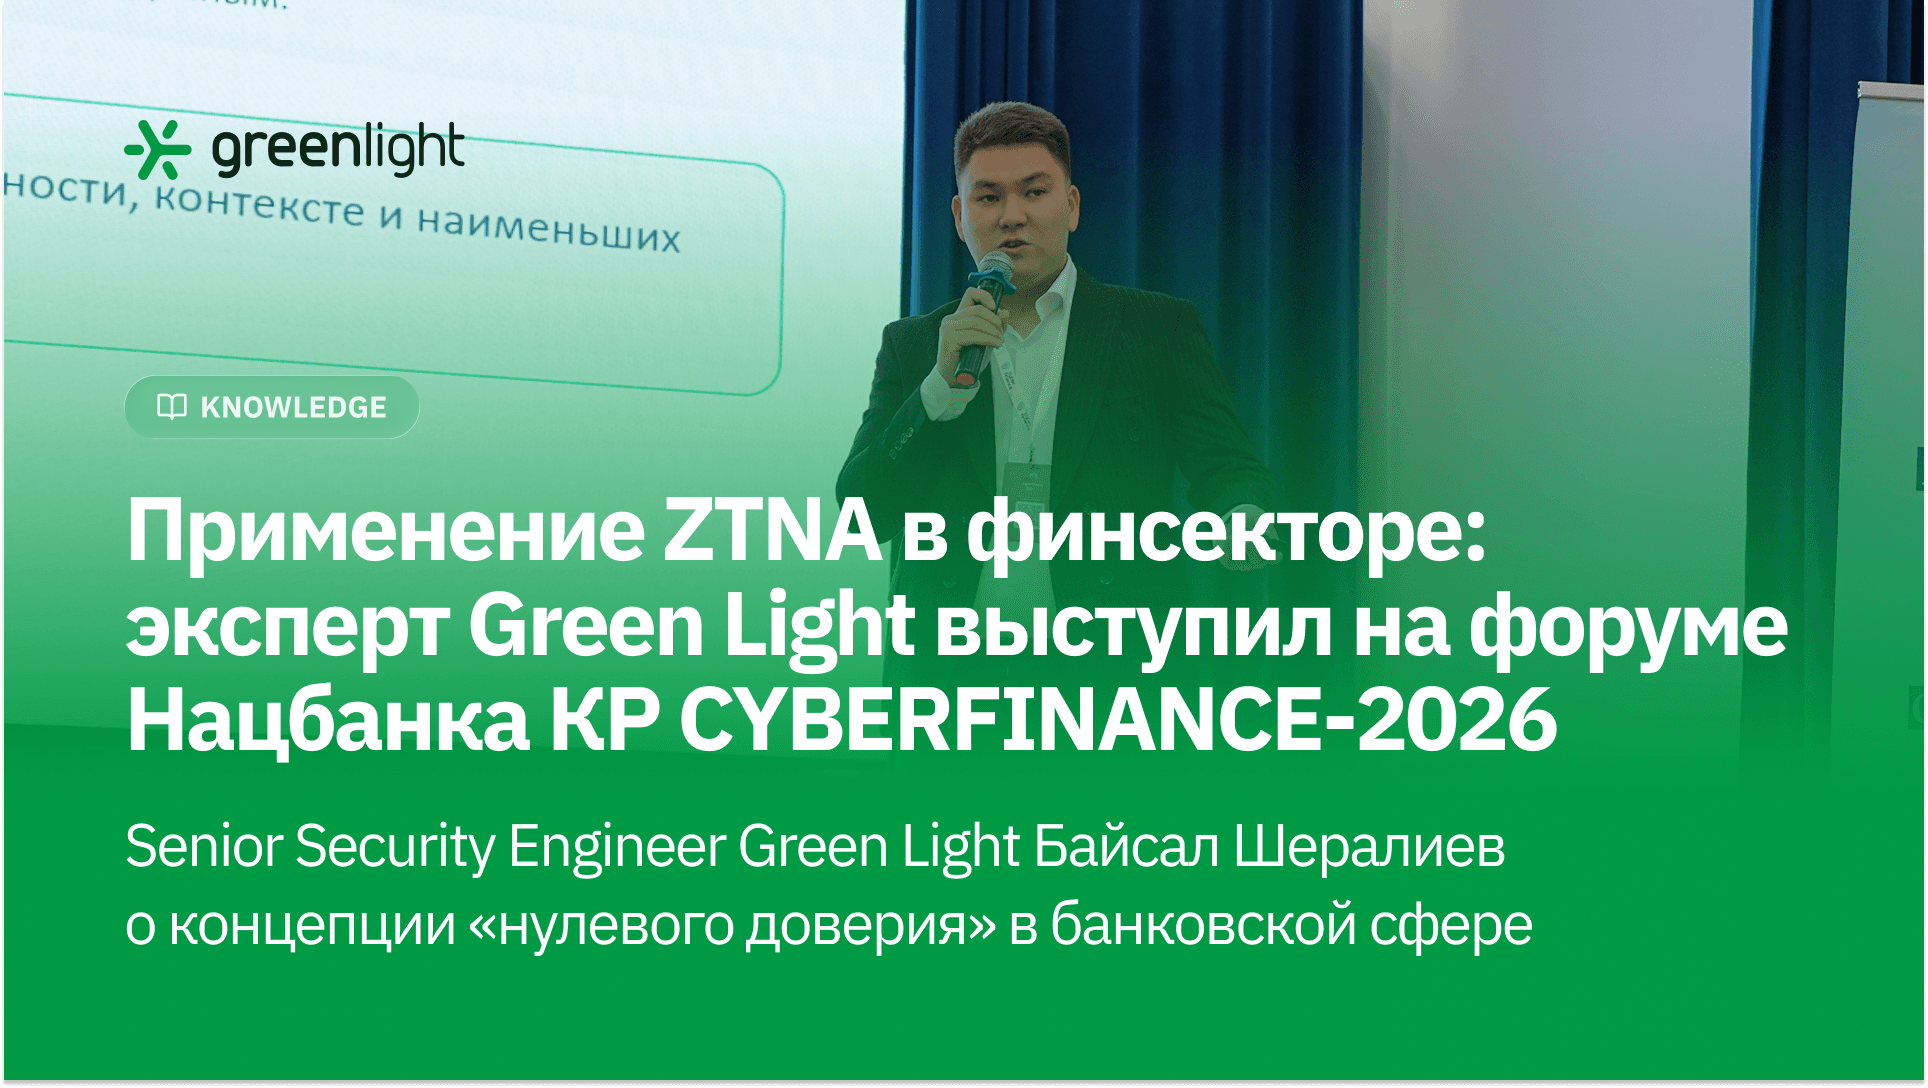
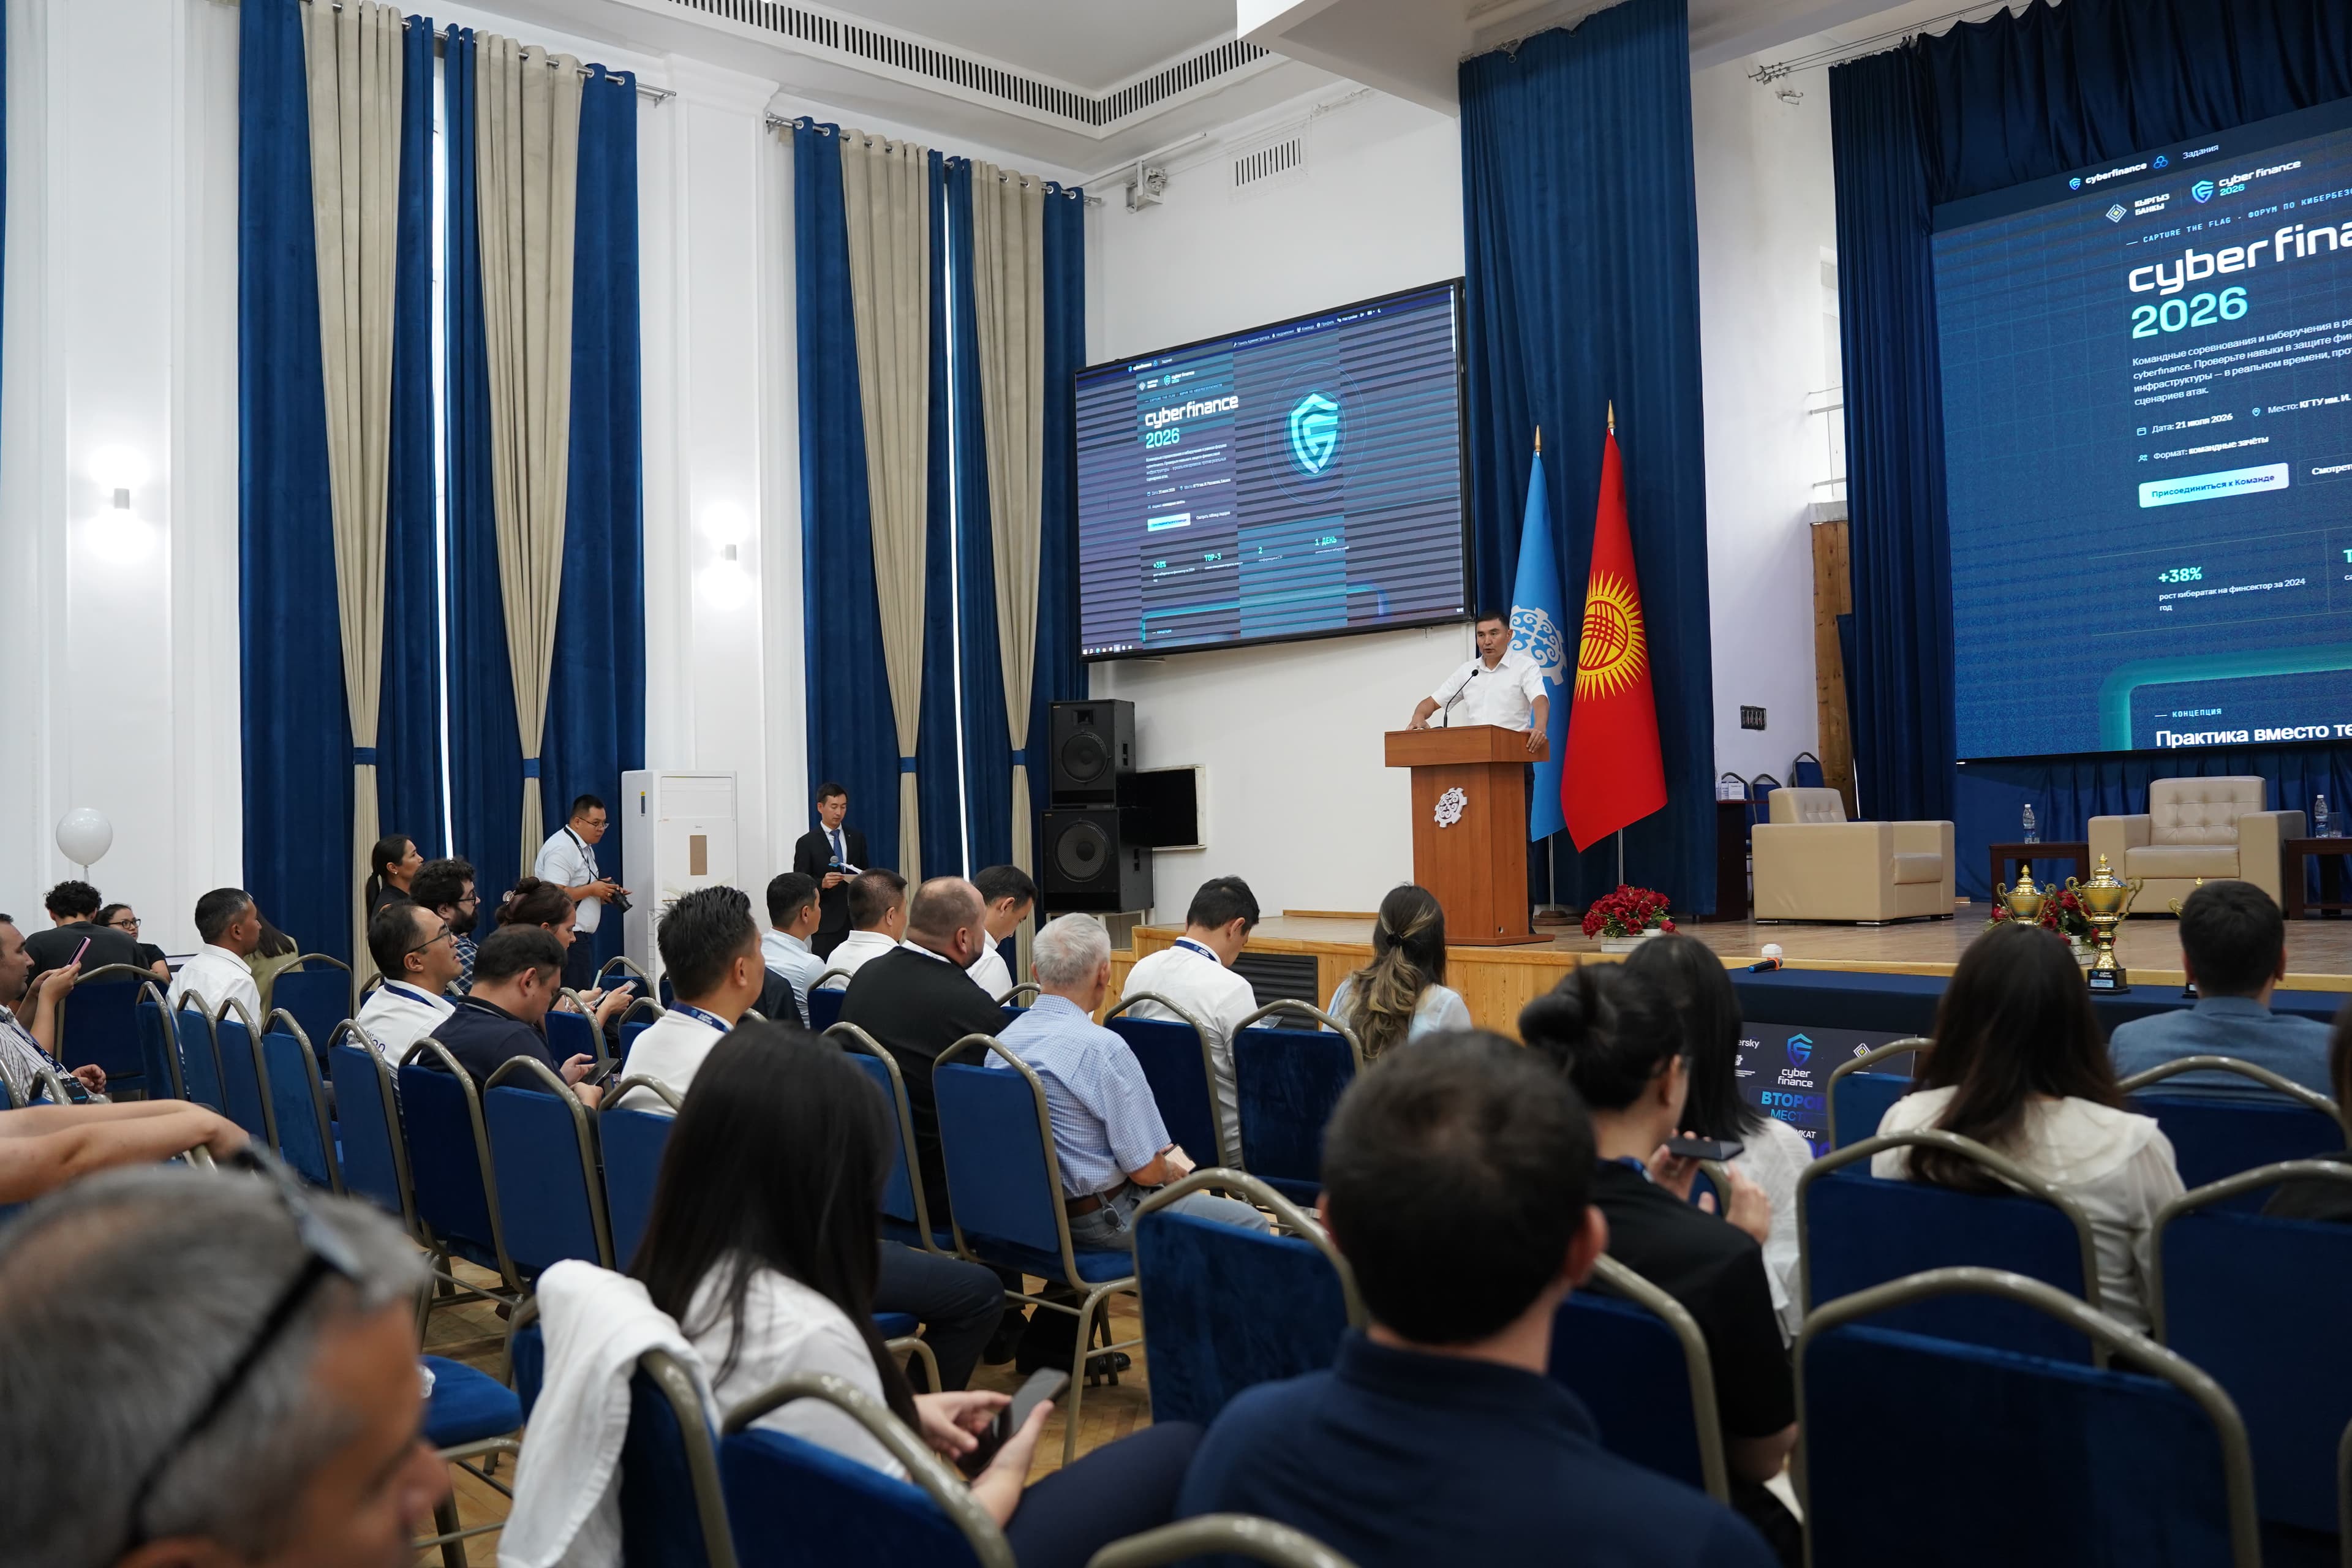
21 шілдеде Бішкекте И. Раззақов атындағы ҚМТУ алаңында Қырғызстан Ұлттық банкі ұйымдастырған CYBERFINANCE-2026 форумы өтті. Жүйелік интегратор Green Light іс-шараның серіктесі болды, ал компания сарапшысы, Senior Security Engineer Байсал Шералиев қаржы секторындағы Zero Trust Network Access желілік қауіпсіздік тұжырымдамасы бойынша баяндама жасады.
Қырғызстанның қаржы секторында корпоративтік желінің әдеттегі периметрі біржола жойылды: цифрлық сомды енгізу, бұлттық сервистерді, ашық API'лерді және түрлі финтех интеграцияларын пайдалану ықтимал шабуыл бетін үнемі кеңейтуде. Оның үстіне қашықтан жұмыс және сыртқы мердігерлерді қосу нәзік деректерді банктің қорғалған контурынан әлдеқайда алысқа шығарады. Мұндай жағдайда сенімді құрылғы ішкі желіде тұрғаны үшін ғана беруге болмайды. Қауіпсіздік тұлғаны қатаң тексеруге, контекске және әрбір жеке сұраныс үшін ең аз артықшылық қағидатына негізделуі тиіс.
Дәл сол себепті VPN пайдаланатын дәстүрлі тәсіл бүгінде ескірген саналады: ол пайдаланушыны нақты ресурсқа емес, желіге түгелдей кіргізеді. Егер шабуылдаушы осылай ішке енсе, ол бүкіл инфрақұрылым бойынша көлденең жылжу еркіндігіне ие болады. Бұл тетіктің орнына Zero Trust Network Access (ZTNA) архитектурасы келуде, ол мәселені түбегейлі шешеді: тек бір қажетті қосымшаға кіру құқығын береді. Ал қалған корпоративтік сервистер сыртқы әлемнен жасырын қалып, авторизациядан өтпейінше көрінбейді. Кіру туралы шешімді әрбір жаңа сеанста пайдаланушының тұлғасы мен оның құрылғысының күйін ескере отырып сенім брокері қабылдайды.
Іс жүзінде бұл тәсіл жоғары жүктемелі салаларда өз тиімділігін дәлелдеді. Мысалы, жаһандық әуе тасымалдаушылары қазір бүкіл әлемдегі мыңдаған мердігеріне маңызды GDS брондау жүйелеріне қауіпсіз кіруді дәл ZTNA арқылы беруде. Адамдар VPN-клиенттерсіз, жай ғана браузерде жұмыс істейді. Ішкі желі толық жасырылған, шабуылдаушының көлденең жылжуы жоққа шығарылған, ал әрбір әрекет аудит журналына жазылады. Банк секторы үшін бұл сыртқы вендорлармен жұмыс істеудің үлгілі тәсілі.
Алайда бүгін адамдардың кіруін қорғау — міндеттің жартысы ғана. Цифрландыру жаңа тәуекел кластарын әкелуде, оларда басты әрекет етушілер адамдар емес, автономды ЖИ-агенттер. Заманауи ЖИ-агент әдеттегі чат-боттан түбегейлі ерекшеленеді: ол өз бетінше ішкі міндеттер қоя алады, құралдарды шақырады, шешім қабылдайды және инфрақұрылымда автономды әрекет етеді. Қаржы секторында мұндай шешімдер SOC талдаушыларының жұмысын, антифрод жүйелерін және күрделі клиенттерге қызмет көрсету сценарийлерін автоматтандыру үшін қолданылып та жүр. Мәселе мынада: әрбір осындай агентке банктің дерекқорлары мен ішкі жүйелеріне тікелей кіру қажет.
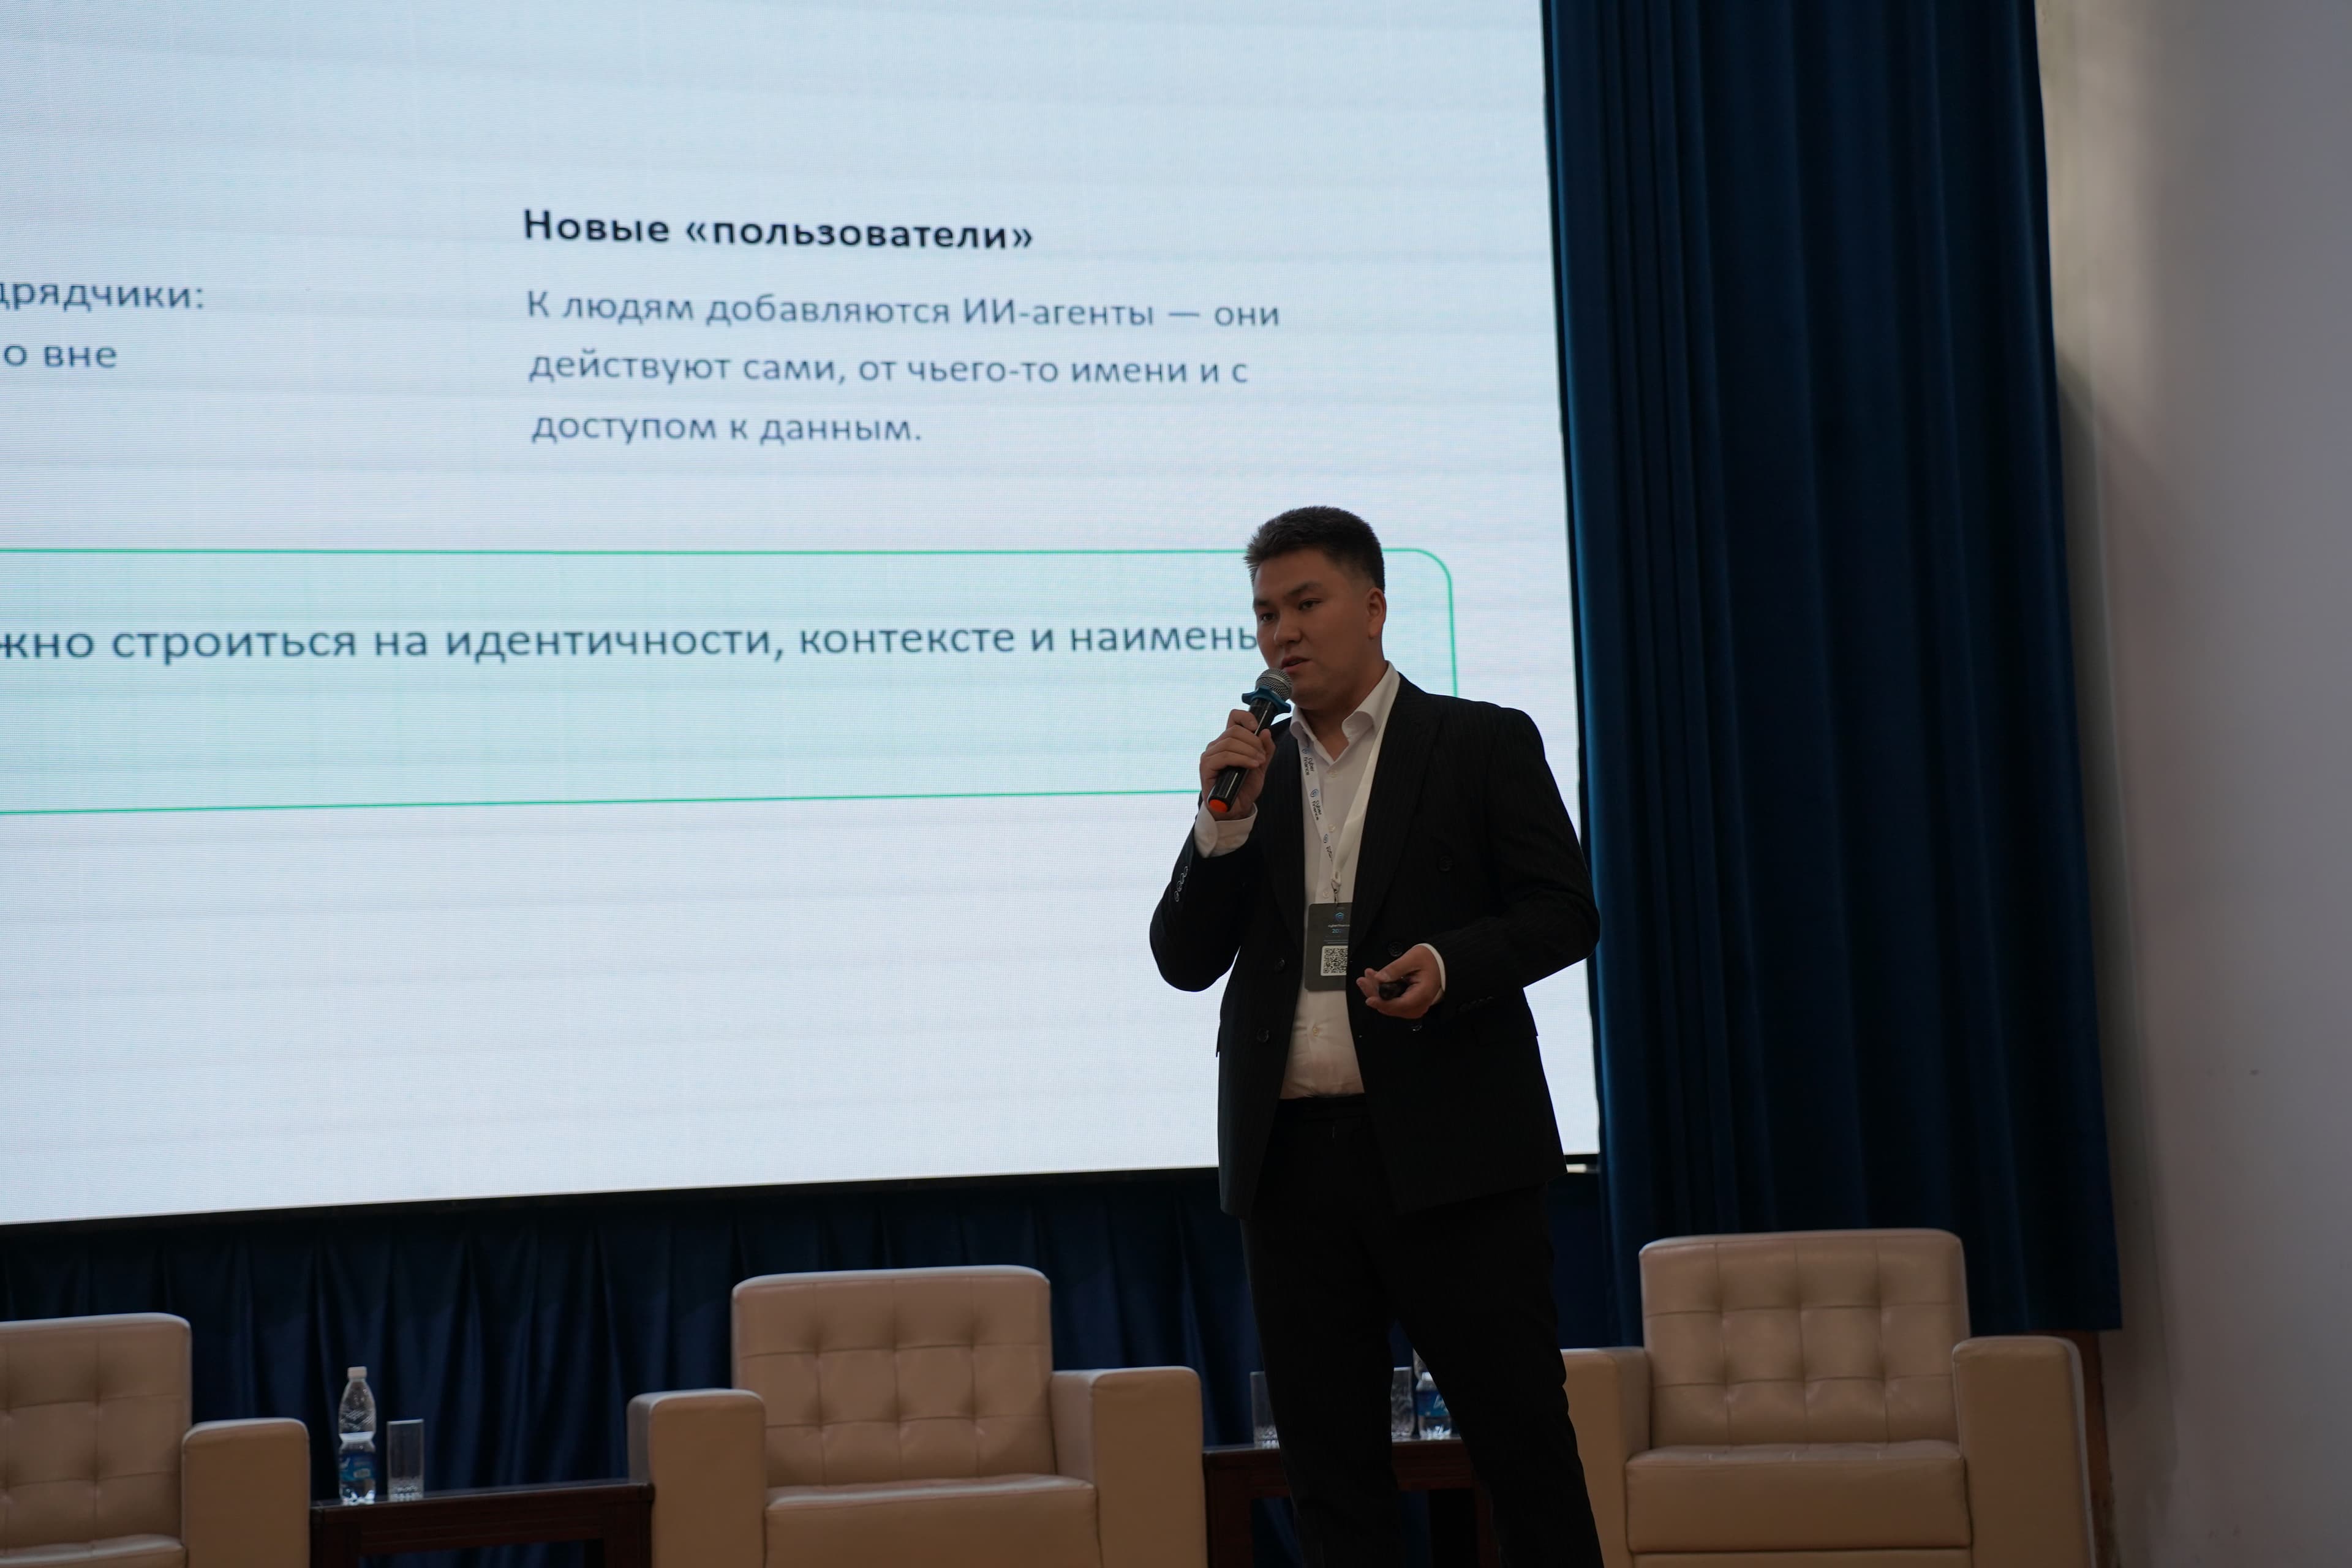

Осы жаңа шындықтың ауқымы назар аударуды талап етеді: автономды агенттер саны таяу бір жылда 85% өседі деп күтілуде. Қазірдің өзінде әдеттегі ұйымдағы машиналық сәйкестіктер саны қызметкерлер санынан 80:1 арақатынасында асып түседі. Егер ЖИ-агенттерге кең желілік рұқсаттар мен тұрақты құқықтар берілсе, бұл ауқымды оқыс оқиғаларға әкелуі мүмкін, өйткені машиналар миллисекунд жылдамдығымен әрекет етеді және кез келген қатені лезде көбейтеді. Ерекше қауіптер де пайда болады: prompt injection деп аталатын әдіс хакерлерге деректердегі жасырын нұсқаулар арқылы ЖИ-ге зиянды пәрмендерді орындатуға мүмкіндік береді. Заңды құралдарды теріс пайдалану, агент токендерін ұрлау және оның тұрақты артықшылықтары кез келген бұзылу кезінде өте үлкен зақым радиусын қалыптастырады.
Бұл мәселенің шешімі сол жазықтықта — Zero Trust негізгі қағидаттарын ЖИ-агенттерге желінің толық құқылы субъектілері ретінде тарату қажет. Әрбір ЖИ-дің өзінің тексерілетін сәйкестігі болуы және ол иесі болып табылатын адамға қатаң байланысуы тиіс. Тұрақты құқықтардың орнына нақты міндетке арнап берілетін қысқа мерзімді JIT-токендерді пайдалану керек (zero standing privileges тұжырымдамасы). Бұдан бөлек, бірыңғай MCP-шлюз агентке қолжетімді құралдар жиынын қатаң шектеуі және оның енгізуін сүзгіден өткізуі тиіс. ЖИ-дің кез келген API шақыруы немесе деректерге жүгінуі аудит пен әрекеттерді бақылау үшін үздіксіз тіркелуі керек.
Мұндай қабатты архитектураға көшу нақты бірізділікті талап етеді. Банк үшін жол картасы желінің барлық субъектілерін — адамдарды, машиналарды және ЖИ-агенттерді — толық түгендеуден басталады. Содан кейін қатаң аутентификацияны, оның ішінде фишингке төзімді MFA-ны енгізу қажет. Келесі қадам — нақты қосымшаларға мақсатты кіру үшін VPN-ді ZTNA-мен алмастыру. Қорытынды кезеңдер микросегменттеуді, агенттер үшін қорғаныс тосқауылдарын баптауды және әрекеттерді үздіксіз мониторингтеуді іске қосуды қамтиды.
Автономды ЖИ-субъектілерді қауіпсіз басқару және деректерді қорғау бүгінде тек нөлдік сенім архитектурасы арқылы мүмкін. Тұлғаны қатаң тексеру, ең аз артықшылықтар және әрекеттердің толық қадағаланымдылығы — қаржы секторына кибершабуылдар алаңын кеңейтпей инновацияларды енгізуге мүмкіндік беретін іргетас.
CYBERFINANCE-2026 кибержаттығуларын ұйымдастыруға және өткізуге қосқан елеулі үлесі үшін Green Light компаниясы Қырғыз Республикасы Ұлттық банкінің алғыс хатымен марапатталды.