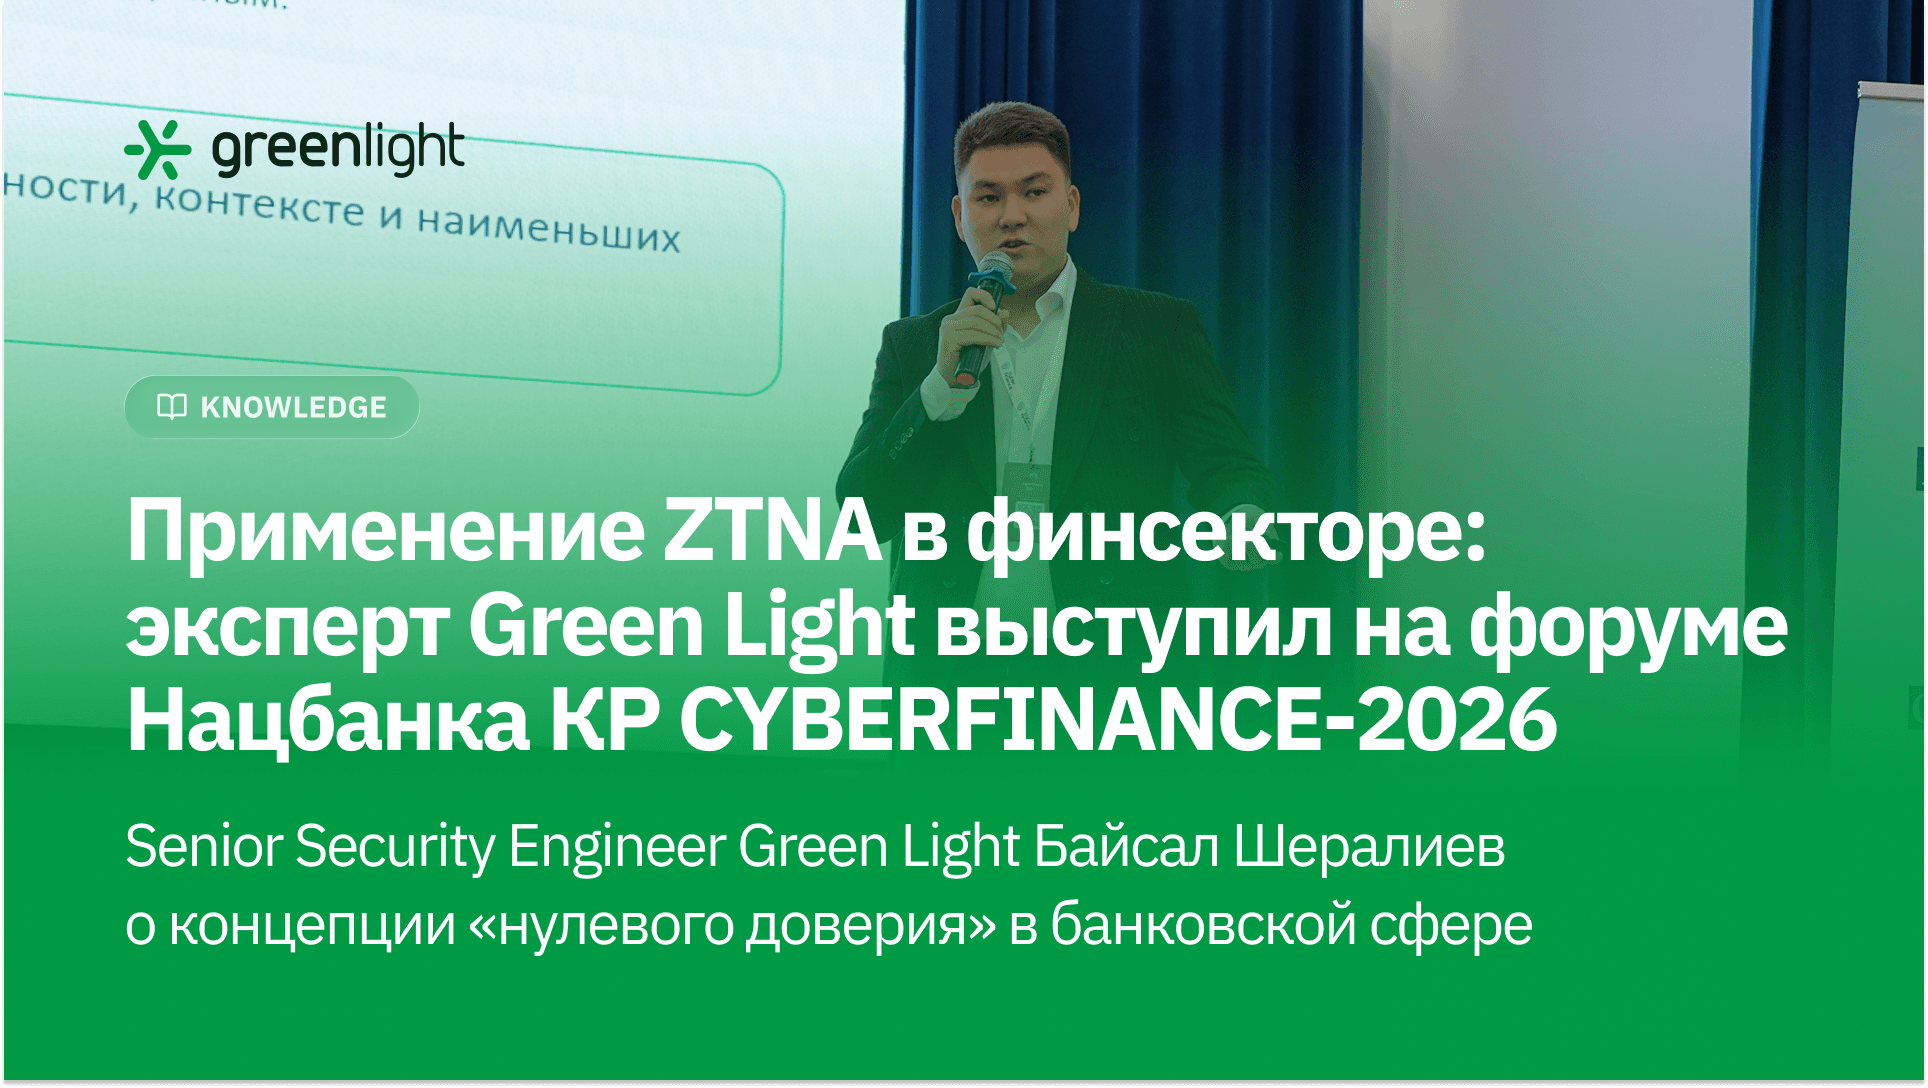
Финсектордо ZTNA колдонуу: Green Light эксперти КР Улуттук банкынын CYBERFINANCE-2026 форумунда сүйлөдү
Green Light компаниясынын Senior Security Engineer Байсал Шералиев банк тармагындагы «нөл ишеним» концепциясы жөнүндө
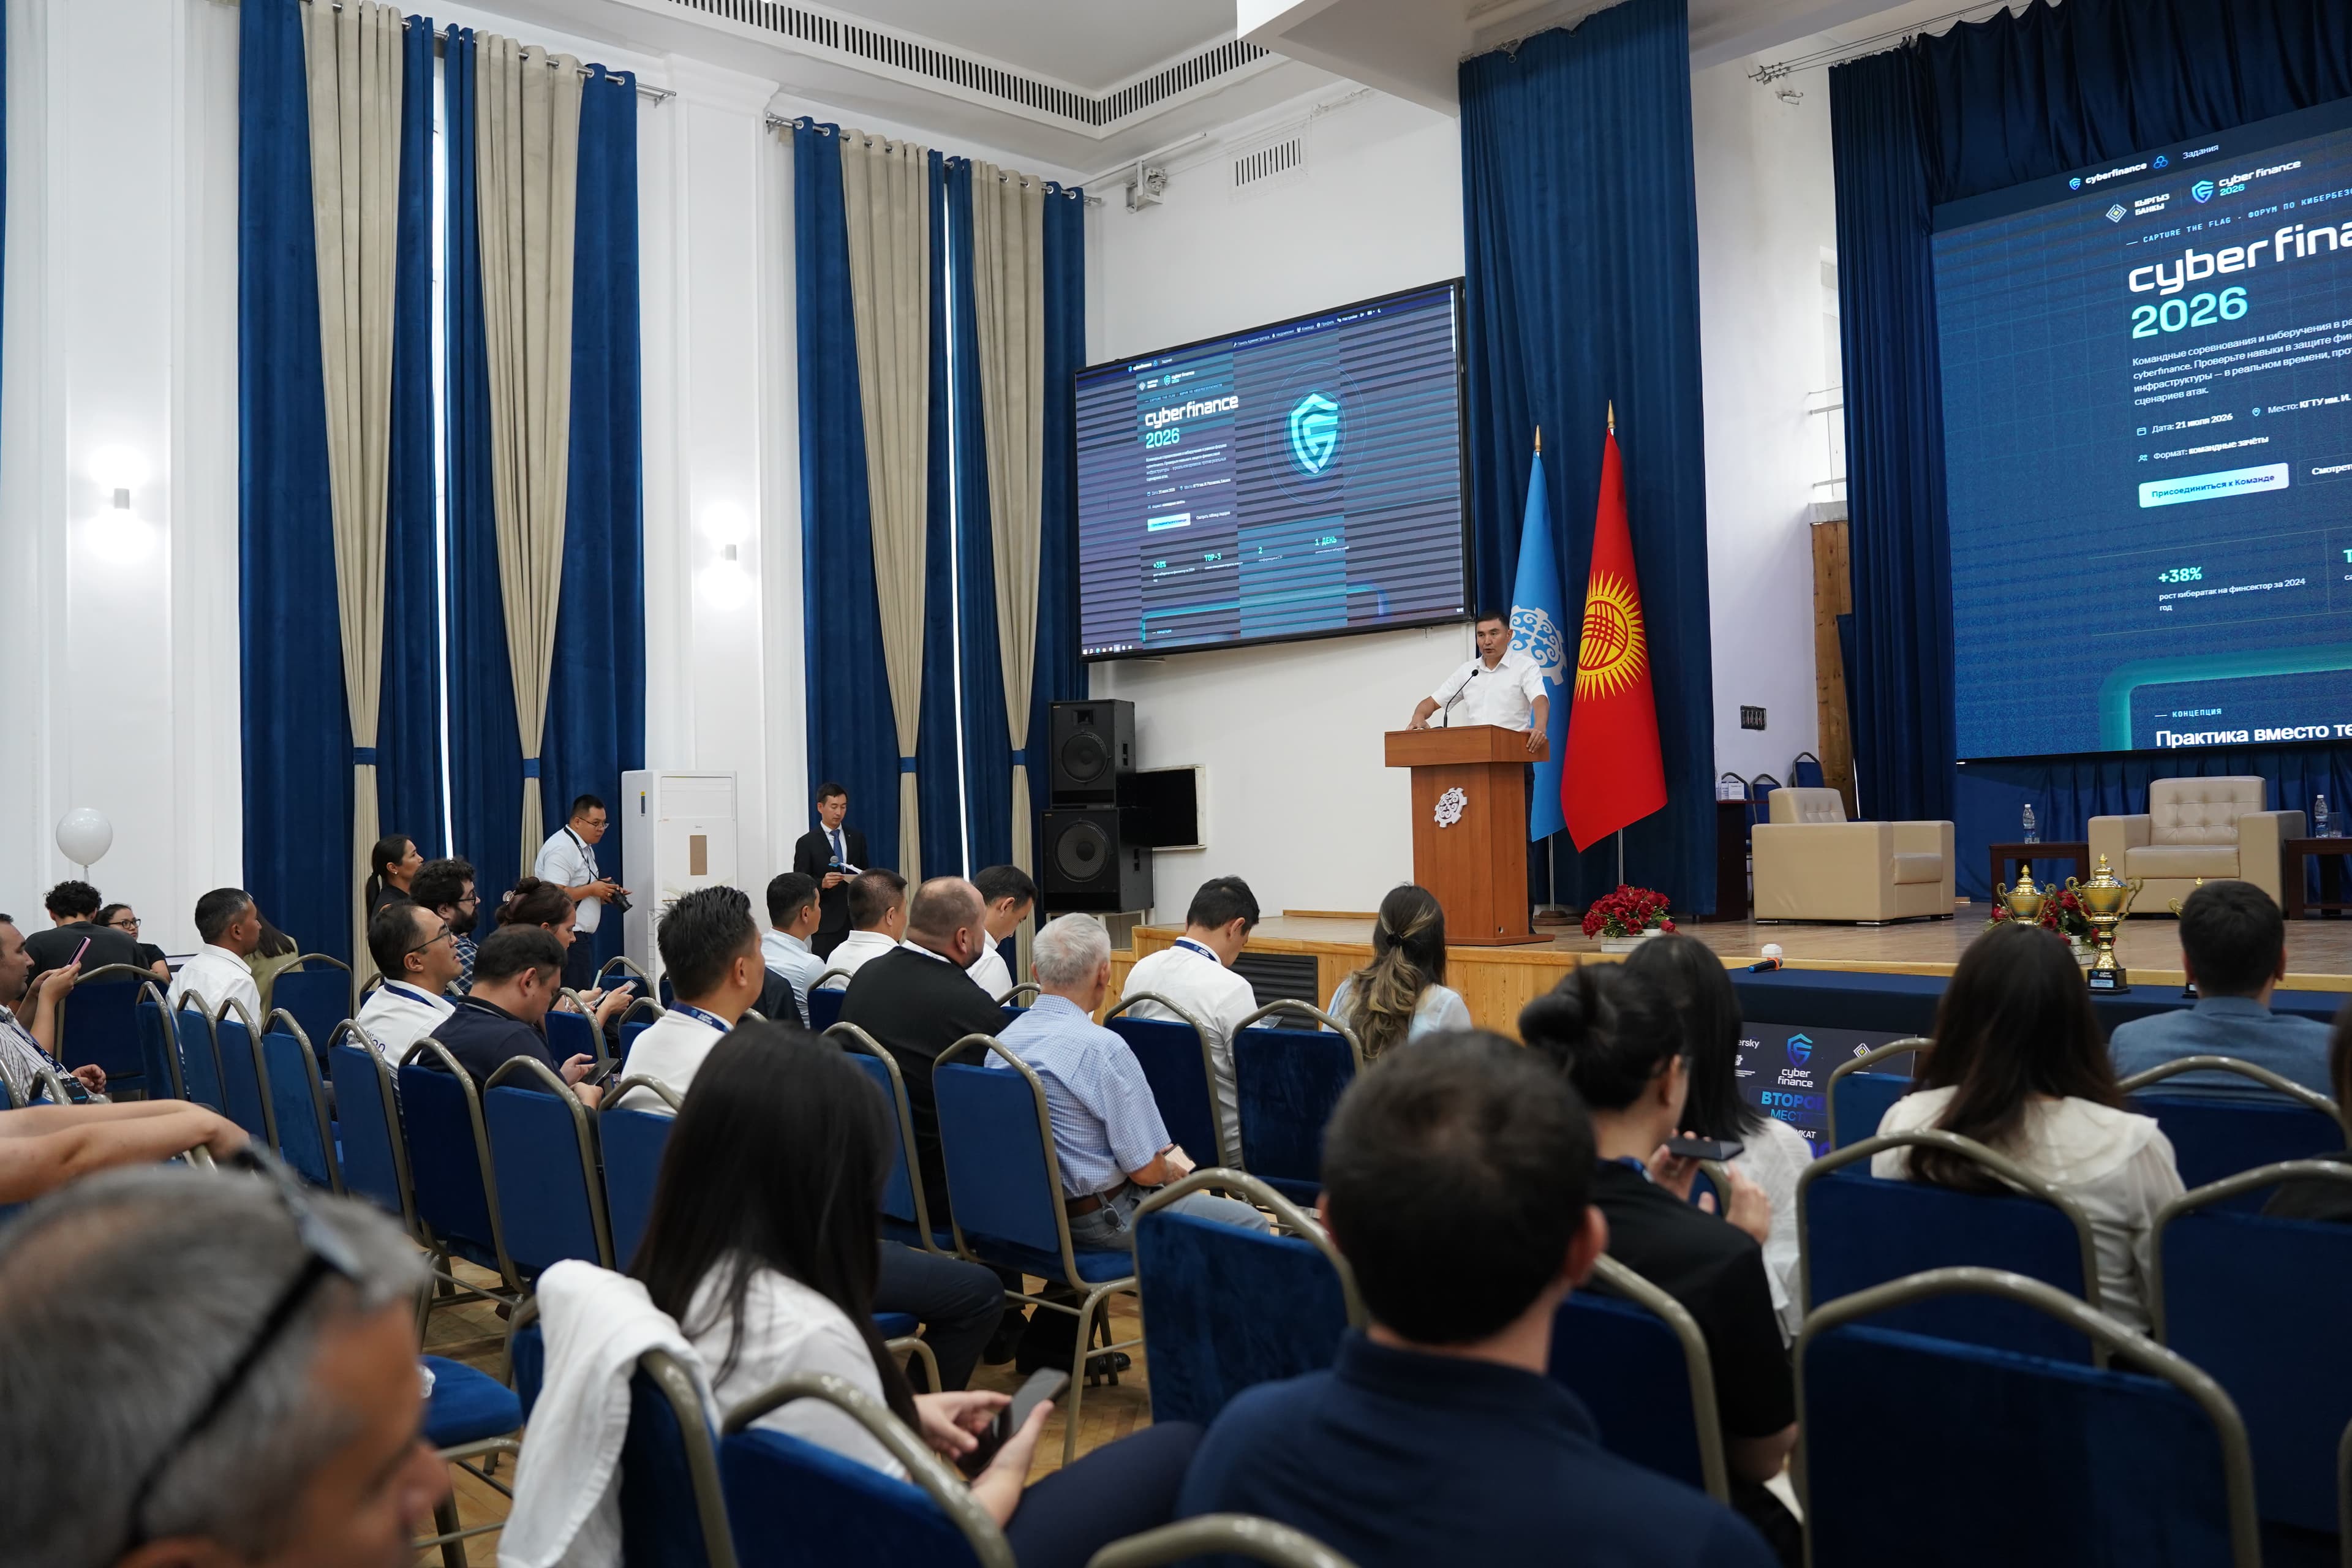
21-июлда Бишкекте И. Раззаков атындагы КМТУ аянтчасында Кыргызстандын Улуттук банкы уюштурган CYBERFINANCE-2026 форуму өттү. Системалык интегратор Green Light иш-чаранын өнөктөшү болуп чыкты, ал эми компаниянын эксперти, Senior Security Engineer Байсал Шералиев финансы секторундагы Zero Trust Network Access тармактык коопсуздук концепциясы боюнча доклад жасады.
Кыргызстандын финансы секторунда корпоративдик тармактын кадимки периметри биротоло жоголду: санариптик сомду киргизүү, булуттуу кызматтарды, ачык API'лерди жана ар кандай финтех-интеграцияларды колдонуу мүмкүн болгон чабуул бетин тынымсыз кеңейтүүдө. Мындан тышкары, аралыктан иштөө жана сырткы подрядчыларды туташтыруу сезимтал маалыматтарды банктын корголгон контурунан алда канча алыс чыгарат. Мындай шартта ишенимди түзүлүш ички тармакта турганы үчүн эле берүүгө болбойт. Коопсуздук инсандыкты катуу текшерүүгө, контекстке жана ар бир өзүнчө сурам үчүн эң аз артыкчылык принцибине негизделиши керек.
Дал ушул себептен VPN колдонгон салттуу ыкма бүгүн эскирген деп эсептелет: ал колдонуучуну конкреттүү ресурска эмес, тармакка толугу менен киргизет. Эгер кол салуучу ушундай жол менен ичине кирсе, ал бүткүл инфраструктура боюнча горизонталдуу жылуу эркиндигине ээ болот. Бул механизмдин ордуна Zero Trust Network Access (ZTNA) архитектурасы келүүдө, ал маселени түп-тамырынан чечет: бир гана керектүү тиркемеге кирүү мүмкүнчүлүгүн берет. Ал эми калган корпоративдик кызматтар сырткы дүйнөдөн жашырылып, авторизациядан өтпөй туруп көрүнбөйт. Кирүү жөнүндөгү чечимди ар бир жаңы сессияда колдонуучунун инсандыгын жана анын түзүлүшүнүн абалын эске алуу менен ишеним брокери кабыл алат.
Практикада бул ыкма жогорку жүктөмдүү тармактарда өз натыйжалуулугун далилдеди. Мисалы, глобалдык авиатташуучулар азыр дүйнө жүзү боюнча миңдеген подрядчыларына маанилүү GDS брондоо системаларына коопсуз кирүүнү дал ушул ZTNA аркылуу берүүдө. Адамдар VPN-клиенттерсиз, жөн эле браузерде иштешет. Ички тармак толугу менен жашырылган, кол салуучунун горизонталдуу жылуусу жокко чыгарылган, ал эми ар бир аракет аудит журналына жазылат. Банк сектору үчүн бул сырткы вендорлор менен иштөөнүн идеалдуу үлгүсү.
Бирок бүгүн адамдардын кирүүсүн коргоо — маселенин жарымы гана. Санариптештирүү жаңы тобокелдик класстарын алып келүүдө, аларда башкы аракеттенүүчүлөр адамдар эмес, автономдуу ЖИ-агенттер болууда. Заманбап ЖИ-агент кадимки чат-боттон түп-тамырынан айырмаланат: ал өз алдынча кичи маселелерди коё алат, аспаптарды чакырат, чечим кабыл алат жана инфраструктурада автономдуу аракеттенет. Финансы секторунда мындай чечимдер SOC аналитиктеринин ишин, антифрод системаларын жана татаал кардар тейлөө сценарийлерин автоматташтыруу үчүн колдонулуп жатат. Көйгөй мында: ар бир мындай агентке банктын маалымат базаларына жана ички системаларына түздөн-түз кирүү керек.
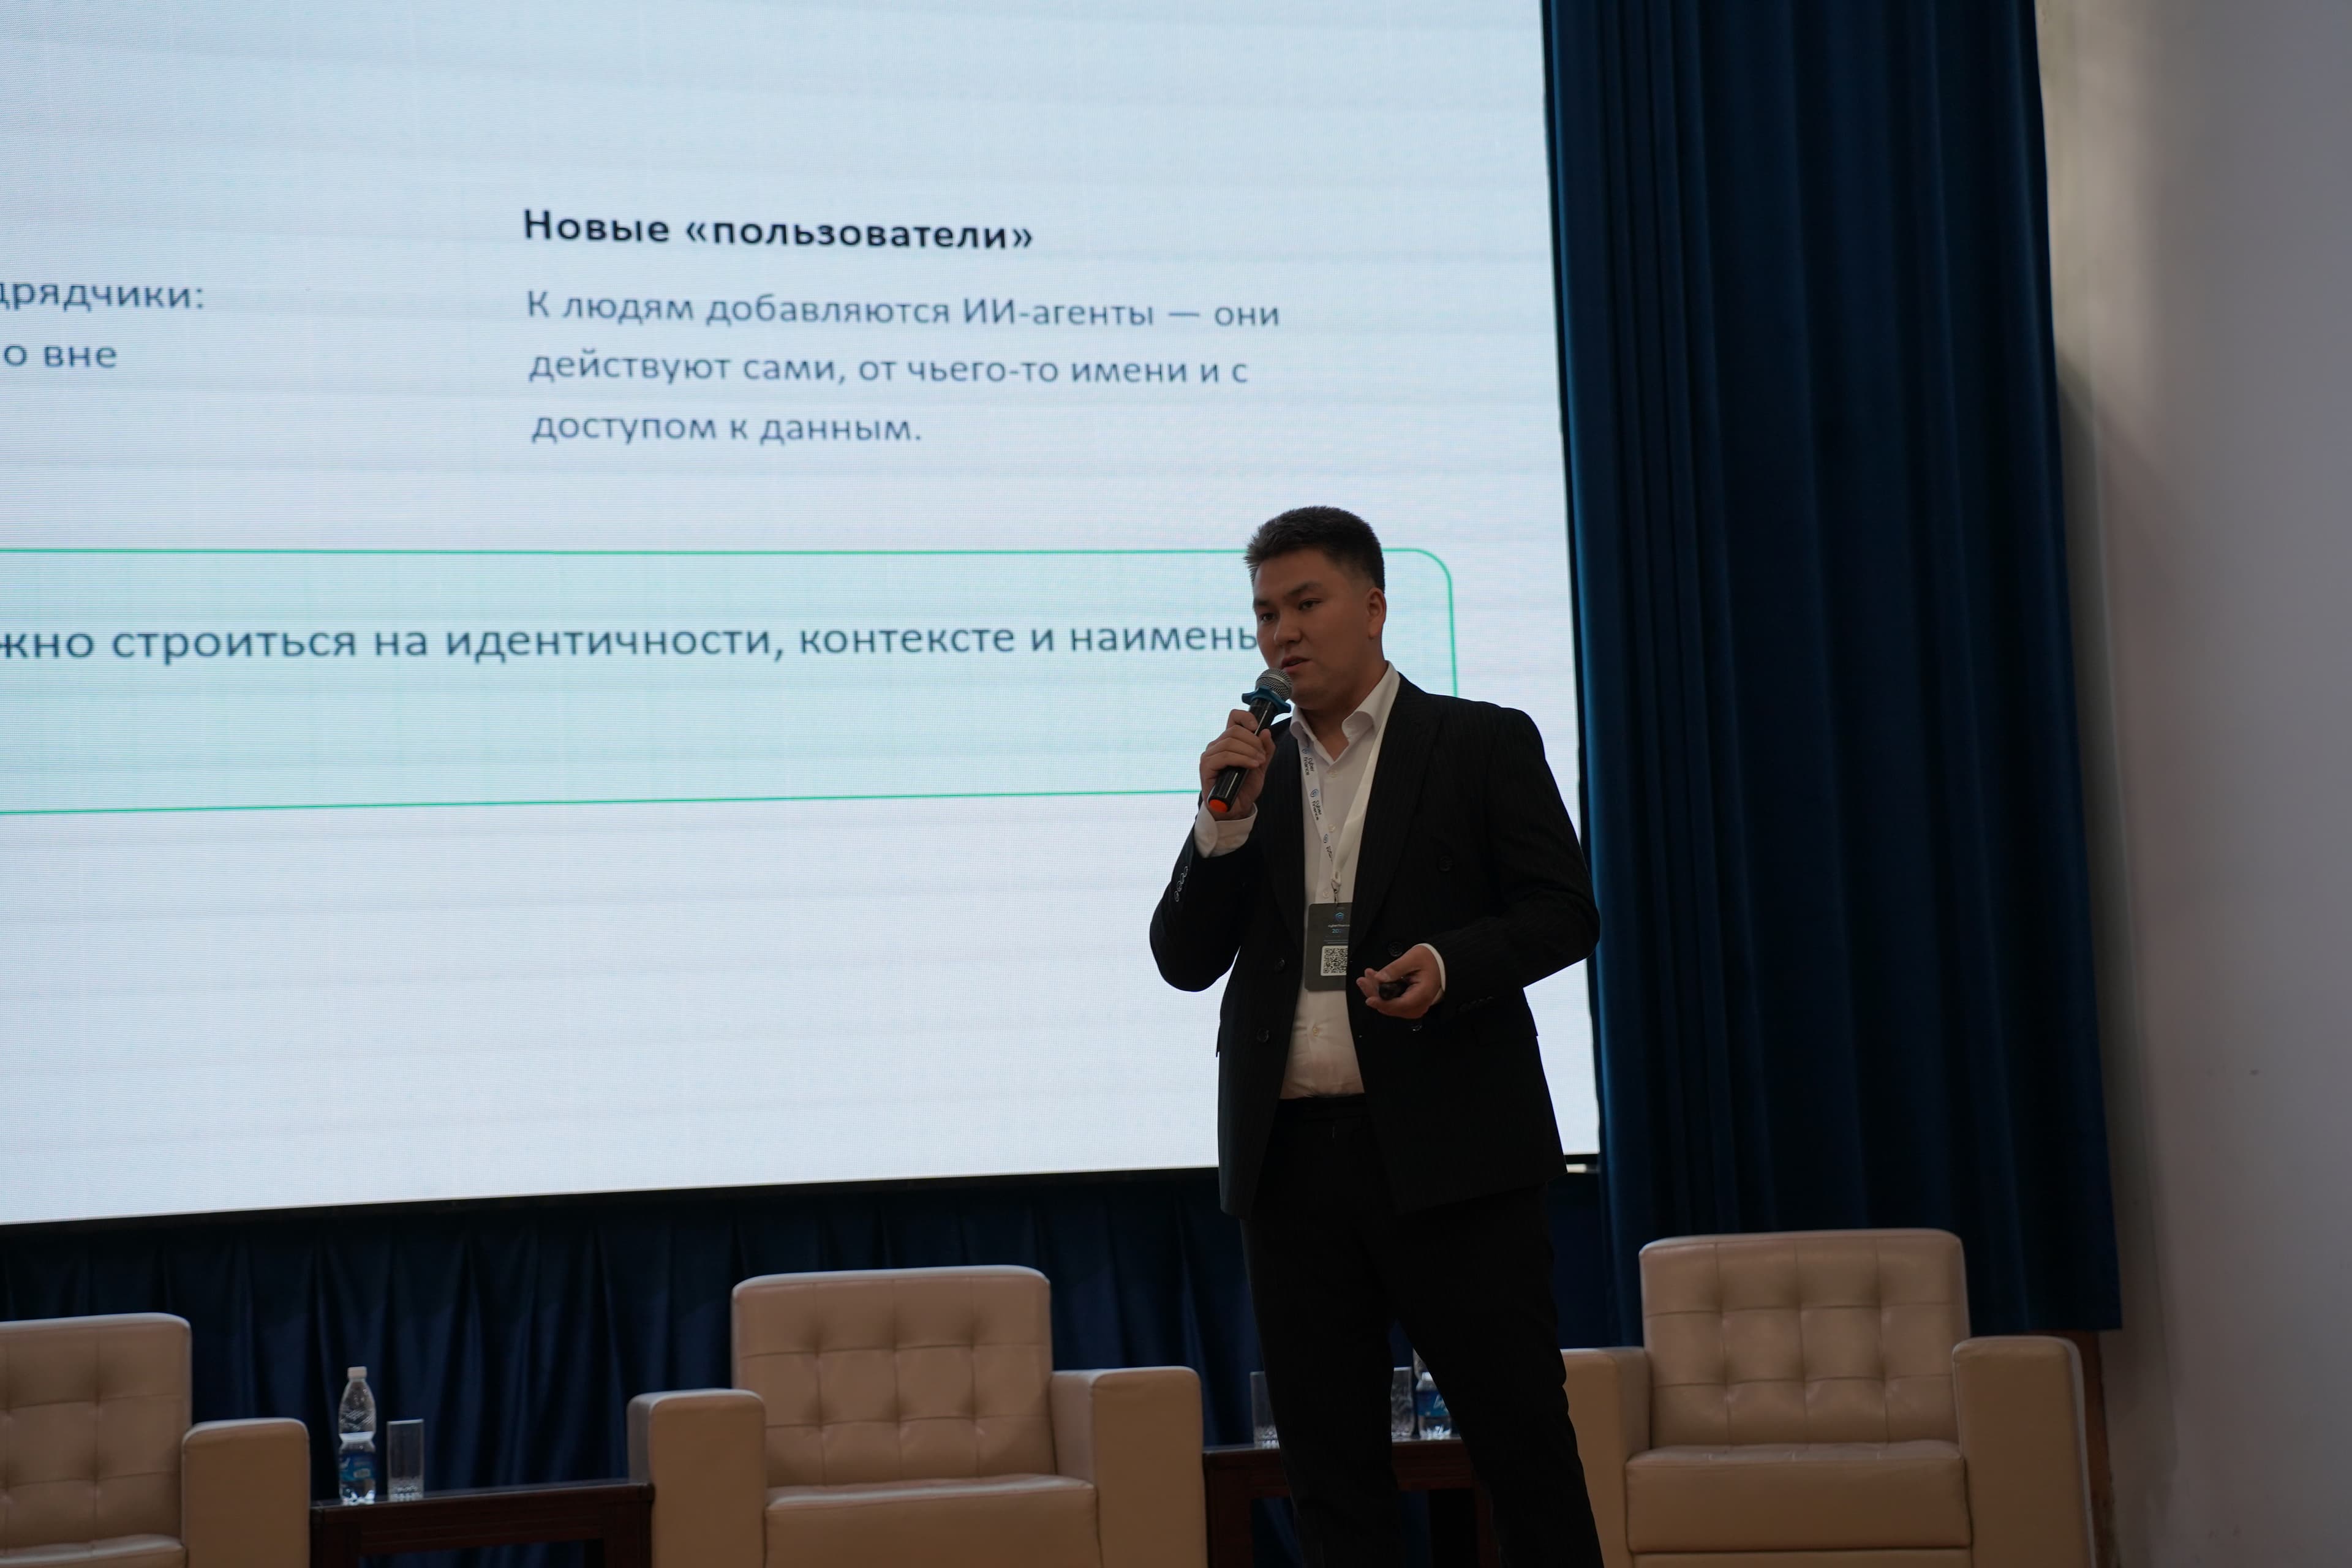

Бул жаңы чындыктын масштабы көңүл бурууну талап кылат: автономдуу агенттердин саны жакынкы бир жылда 85% га өсөт деп күтүлүүдө. Азыртан эле кадимки уюмдагы машиналык инсандыктардын саны кызматкерлердин санынан 80:1 катышында ашып турат. Эгер ЖИ-агенттерге кеңири тармактык уруксаттар жана туруктуу укуктар берилсе, бул чоң масштабдагы инциденттерге алып келиши мүмкүн, анткени машиналар миллисекунд ылдамдыгында аракеттенет жана каалаган катаны заматта тиражирлейт. Өзгөчө коркунучтар да пайда болот: prompt injection деп аталган ыкма хакерлерге маалыматтардагы жашыруун көрсөтмөлөр аркылуу ЖИ'ге зыяндуу буйруктарды аткартууга мүмкүндүк берет. Мыйзамдуу аспаптарды кыянаттык менен колдонуу, агенттин токендерин уурдоо жана анын туруктуу артыкчылыктары ар кандай бузулууда абдан чоң зыян радиусун түзөт.
Бул көйгөйдүн чечими ошол эле тегиздикте — Zero Trust негизги принциптерин ЖИ-агенттерге тармактын толук укуктуу субъекттери катары жайылтуу зарыл. Ар бир ЖИ'нин өзүнүн текшерилүүчү инсандыгы болушу жана ал ээси болгон адамга катуу байланышы керек. Туруктуу укуктардын ордуна так конкреттүү маселе үчүн берилген кыска мөөнөттүү JIT-токендерди колдонуу керек (zero standing privileges концепциясы). Мындан тышкары, бирдиктүү MCP-шлюз агентке жеткиликтүү аспаптардын топтомун катуу чектеши жана анын киргизүүсүн чыпкалашы милдеттүү. ЖИ'нин ар кандай API чакыруусу же маалыматка кайрылуусу аудит жана аракеттерди көзөмөлдөө үчүн үзгүлтүксүз катталышы керек.
Мындай катмарлуу архитектурага өтүү так ырааттуулукту талап кылат. Банк үчүн жол картасы тармактын бардык субъекттерин — адамдарды, машиналарды жана ЖИ-агенттерди — толук инвентаризациялоодон башталат. Андан кийин катуу аутентификацияны, анын ичинде фишингге туруктуу MFA'ны киргизүү талап кылынат. Кийинки кадам — конкреттүү тиркемелерге максаттуу кирүү үчүн VPN'ди ZTNA менен алмаштыруу. Акыркы этаптар микросегменттөөнү, агенттер үчүн коргоо тосмолорун жөндөөнү жана аракеттерди үзгүлтүксүз мониторингдөөнү ишке киргизүүнү камтыйт.
Автономдуу ЖИ-субъекттерди коопсуз башкарууга жана маалыматтарды коргоого бүгүн нөл ишеним архитектурасы аркылуу гана мүмкүн. Инсандыкты катуу текшерүү, минималдуу артыкчылыктар жана аракеттердин толук көзөмөлдөнүшү — финансы секторуна кибер чабуулдардын аянтын кеңейтпей туруп жаңычылдыктарды киргизүүгө мүмкүндүк берген негиз.
CYBERFINANCE-2026 кибер машыгууларын уюштурууга жана өткөрүүгө кошкон олуттуу салымы үчүн Green Light компаниясы Кыргыз Республикасынын Улуттук банкынын ыраазычылык каты менен белгиленди.