Moliya sektorida ZTNA'ni qoʻllash: Green Light eksperti Qirgʻiziston Milliy banki CYBERFINANCE-2026 forumida chiqish qildi
Green Light Senior Security Engineer Baysal Sheraliev bank sohasidagi «nol ishonch» konsepsiyasi haqida
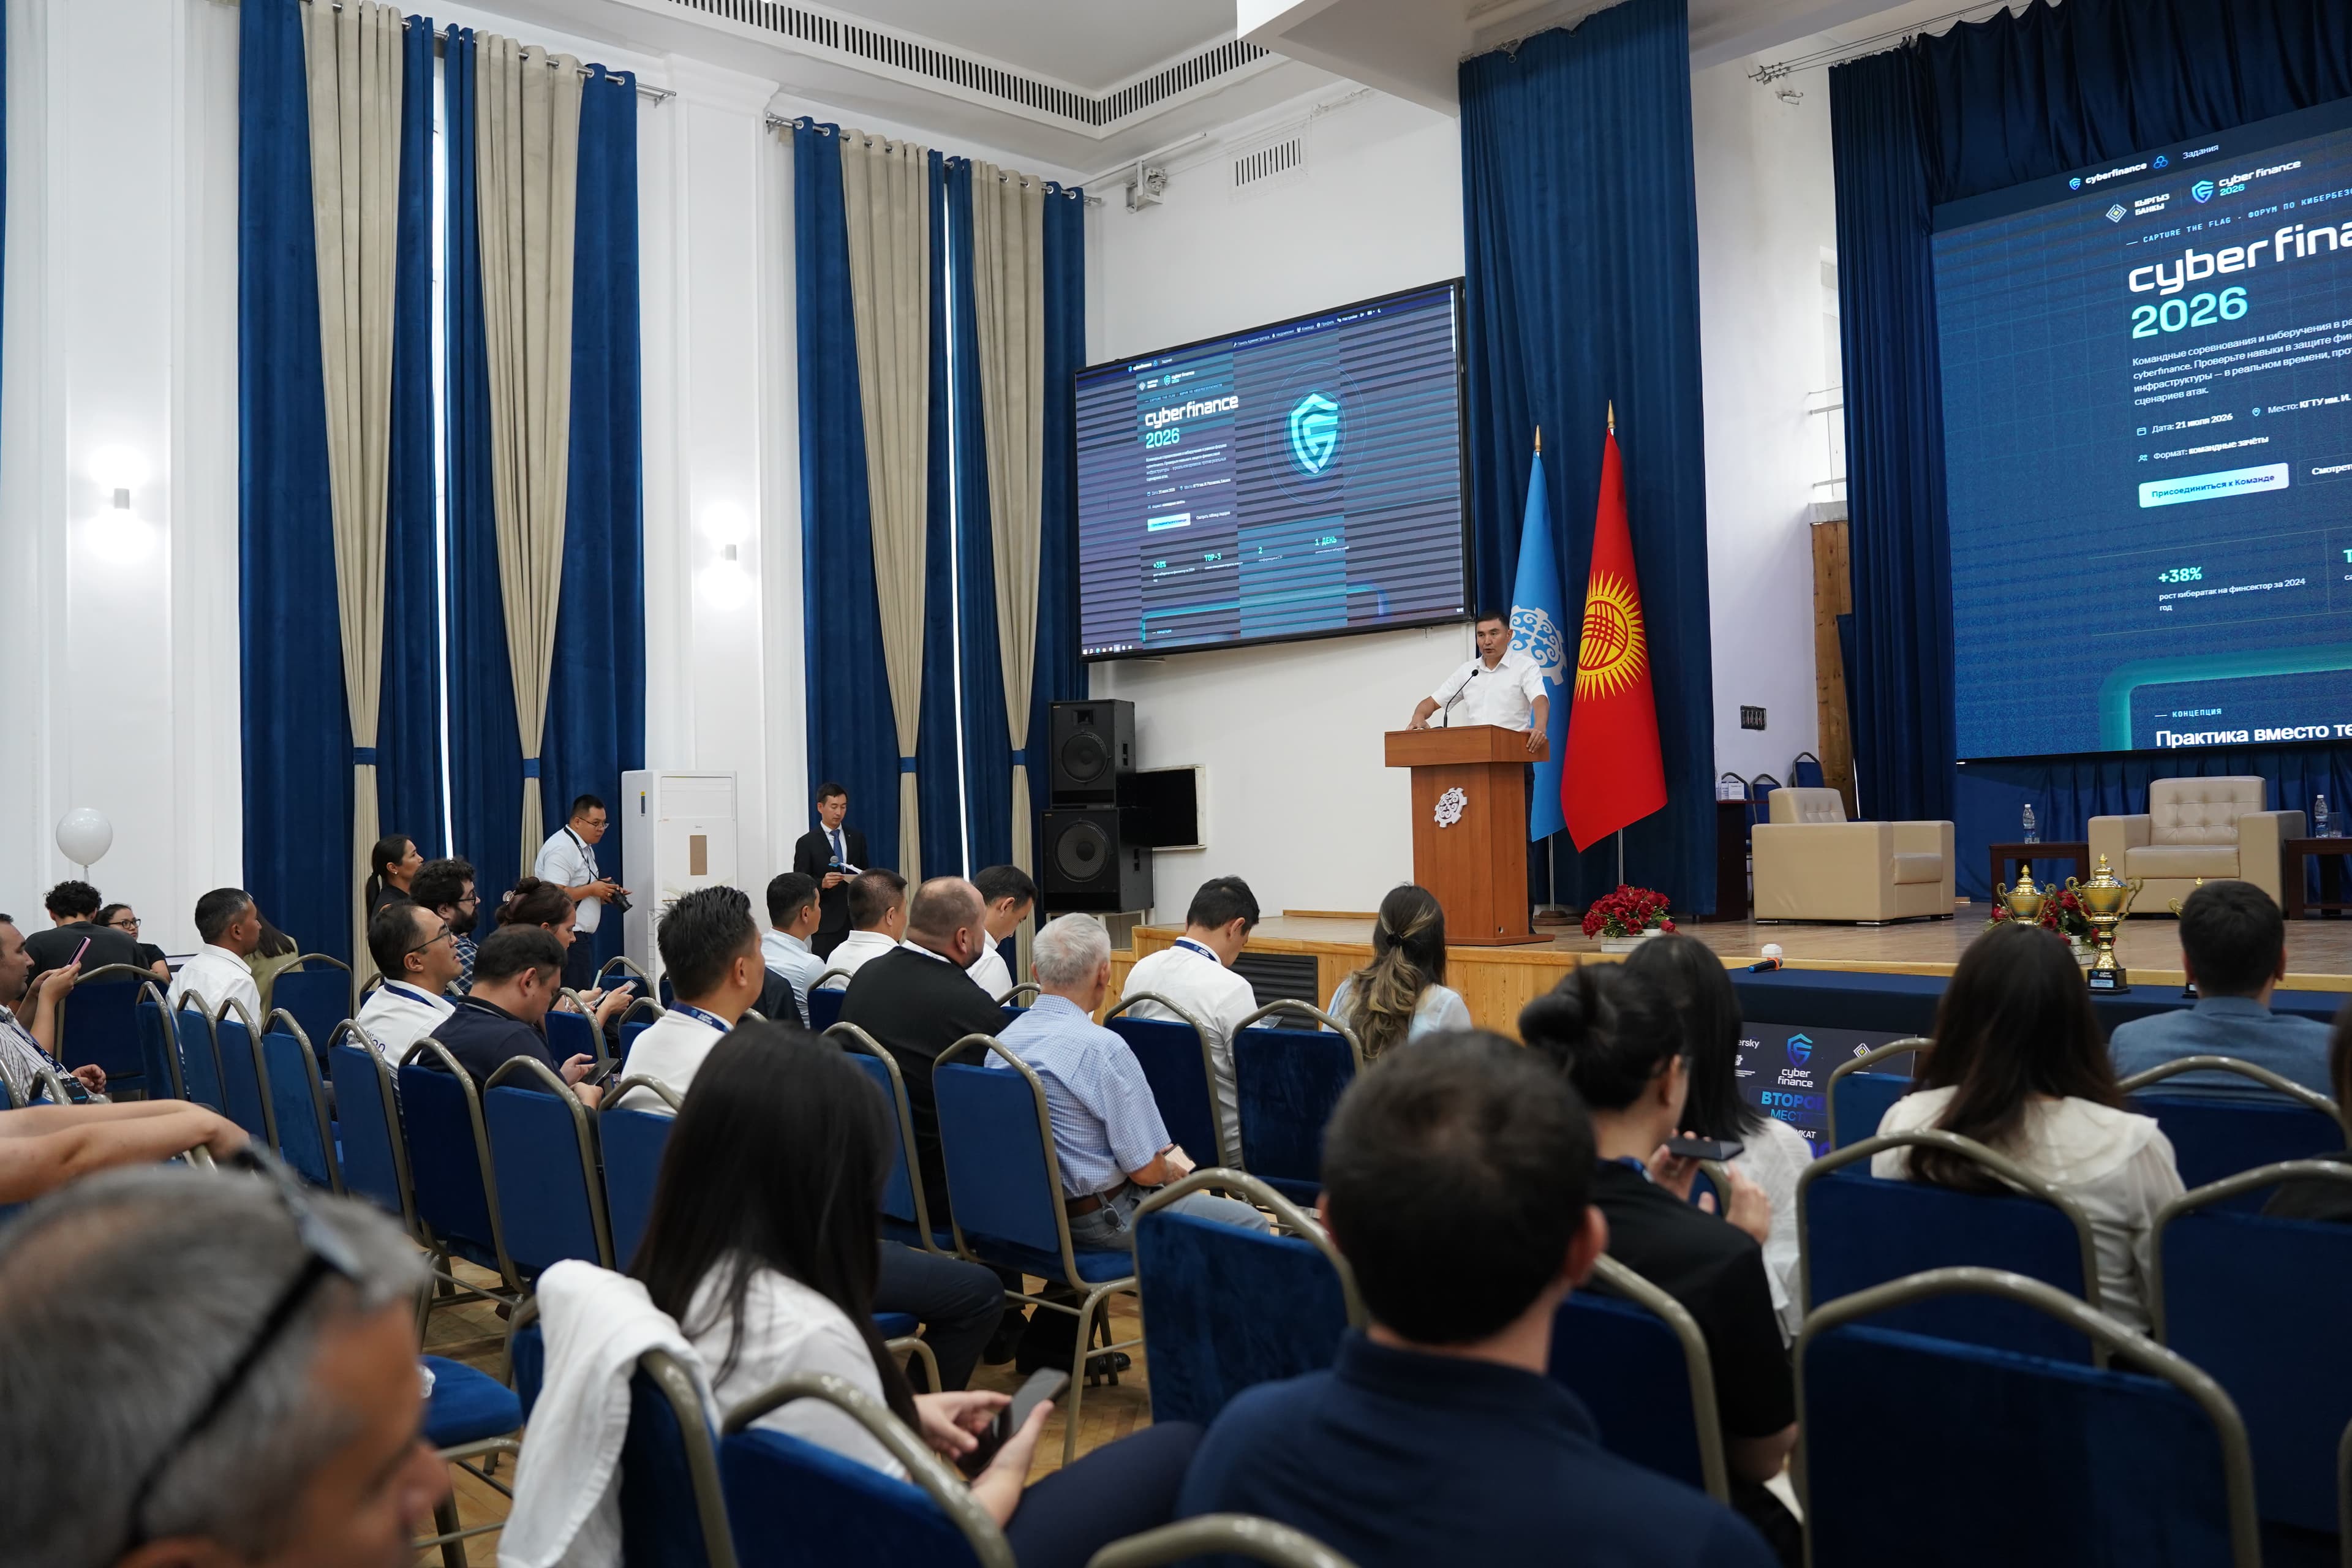
21-iyul kuni Bishkekda I. Razzoqov nomidagi QDTU maydonchasida Qirgʻiziston Milliy banki tashkil etgan CYBERFINANCE-2026 forumi boʻlib oʻtdi. Tizimli integrator Green Light tadbir hamkori sifatida ishtirok etdi, kompaniya eksperti, Senior Security Engineer Baysal Sheraliev esa moliya sektorida Zero Trust Network Access tarmoq xavfsizligi konsepsiyasi haqida maʼruza qildi.
Qirgʻiziston moliya sektorida korporativ tarmoqning odatiy perimetri butunlay yoʻqoldi: raqamli somni joriy etish, bulutli xizmatlar, ochiq API'lar va turli fintex integratsiyalaridan foydalanish mumkin boʻlgan hujum yuzasini doimiy kengaytirmoqda. Bundan tashqari, masofaviy ish va tashqi pudratchilarni ulash nozik maʼlumotlarni bankning himoyalangan konturidan ancha uzoqqa olib chiqadi. Bunday sharoitda ishonchni qurilma ichki tarmoqda joylashgani uchungina berish mumkin emas. Xavfsizlik shaxsni qatʼiy tekshirishga, kontekstga va har bir alohida soʻrov uchun eng kam imtiyoz tamoyiliga asoslanishi kerak.
Aynan shu sababli VPN'dan foydalanadigan anʼanaviy yondashuv bugun eskirgan hisoblanadi: u foydalanuvchini muayyan resursga emas, balki tarmoqqa butunlay kiritadi. Agar buzgʻunchi shu yoʻl bilan ichkariga kirsa, u butun infratuzilma boʻylab gorizontal harakatlanish erkinligiga ega boʻladi. Bu mexanizm oʻrniga Zero Trust Network Access (ZTNA) arxitekturasi kelmoqda, u muammoni tubdan hal qiladi: faqat bitta kerakli ilovaga kirish huquqini beradi. Qolgan korporativ xizmatlar esa tashqi dunyodan yashirin qoladi va avtorizatsiyadan oʻtmasdan koʻrinmaydi. Kirish haqidagi qarorni har bir yangi seansda foydalanuvchi shaxsi va uning qurilmasi holatini hisobga olgan holda ishonch brokeri qabul qiladi.
Amalda bu yondashuv yuqori yuklamali sohalarda oʻz samaradorligini allaqachon isbotladi. Masalan, global aviatashuvchilar hozir butun dunyo boʻylab minglab pudratchilariga muhim GDS bron qilish tizimlariga xavfsiz kirishni aynan ZTNA orqali taqdim etmoqda. Odamlar VPN-mijozlarsiz, oddiygina brauzerda ishlaydi. Ichki tarmoq toʻliq yashirin, buzgʻunchining gorizontal harakatlanishi istisno qilingan, har bir amal esa audit jurnaliga yoziladi. Bank sektori uchun bu tashqi vendorlar bilan ishlashning ideal namunasi.
Biroq bugun odamlarning kirishini himoya qilish — vazifaning faqat yarmi. Raqamlashtirish yangi xatar sinflarini keltirmoqda, ularda asosiy ishtirokchilar odamlar emas, balki avtonom sunʼiy intellekt agentlaridir. Zamonaviy SI-agent odatdagi chat-botdan tubdan farq qiladi: u mustaqil ravishda quyi vazifalar qoʻya oladi, asboblarni chaqiradi, qarorlar qabul qiladi va infratuzilmada avtonom harakat qiladi. Moliya sektorida bunday yechimlar SOC tahlilchilari ishini, antifrod tizimlarini va murakkab mijozlarga xizmat koʻrsatish stsenariylarini avtomatlashtirish uchun allaqachon qoʻllanilmoqda. Muammo shundaki, har bir bunday agentga bankning maʼlumotlar bazalari va ichki tizimlariga bevosita kirish kerak boʻladi.
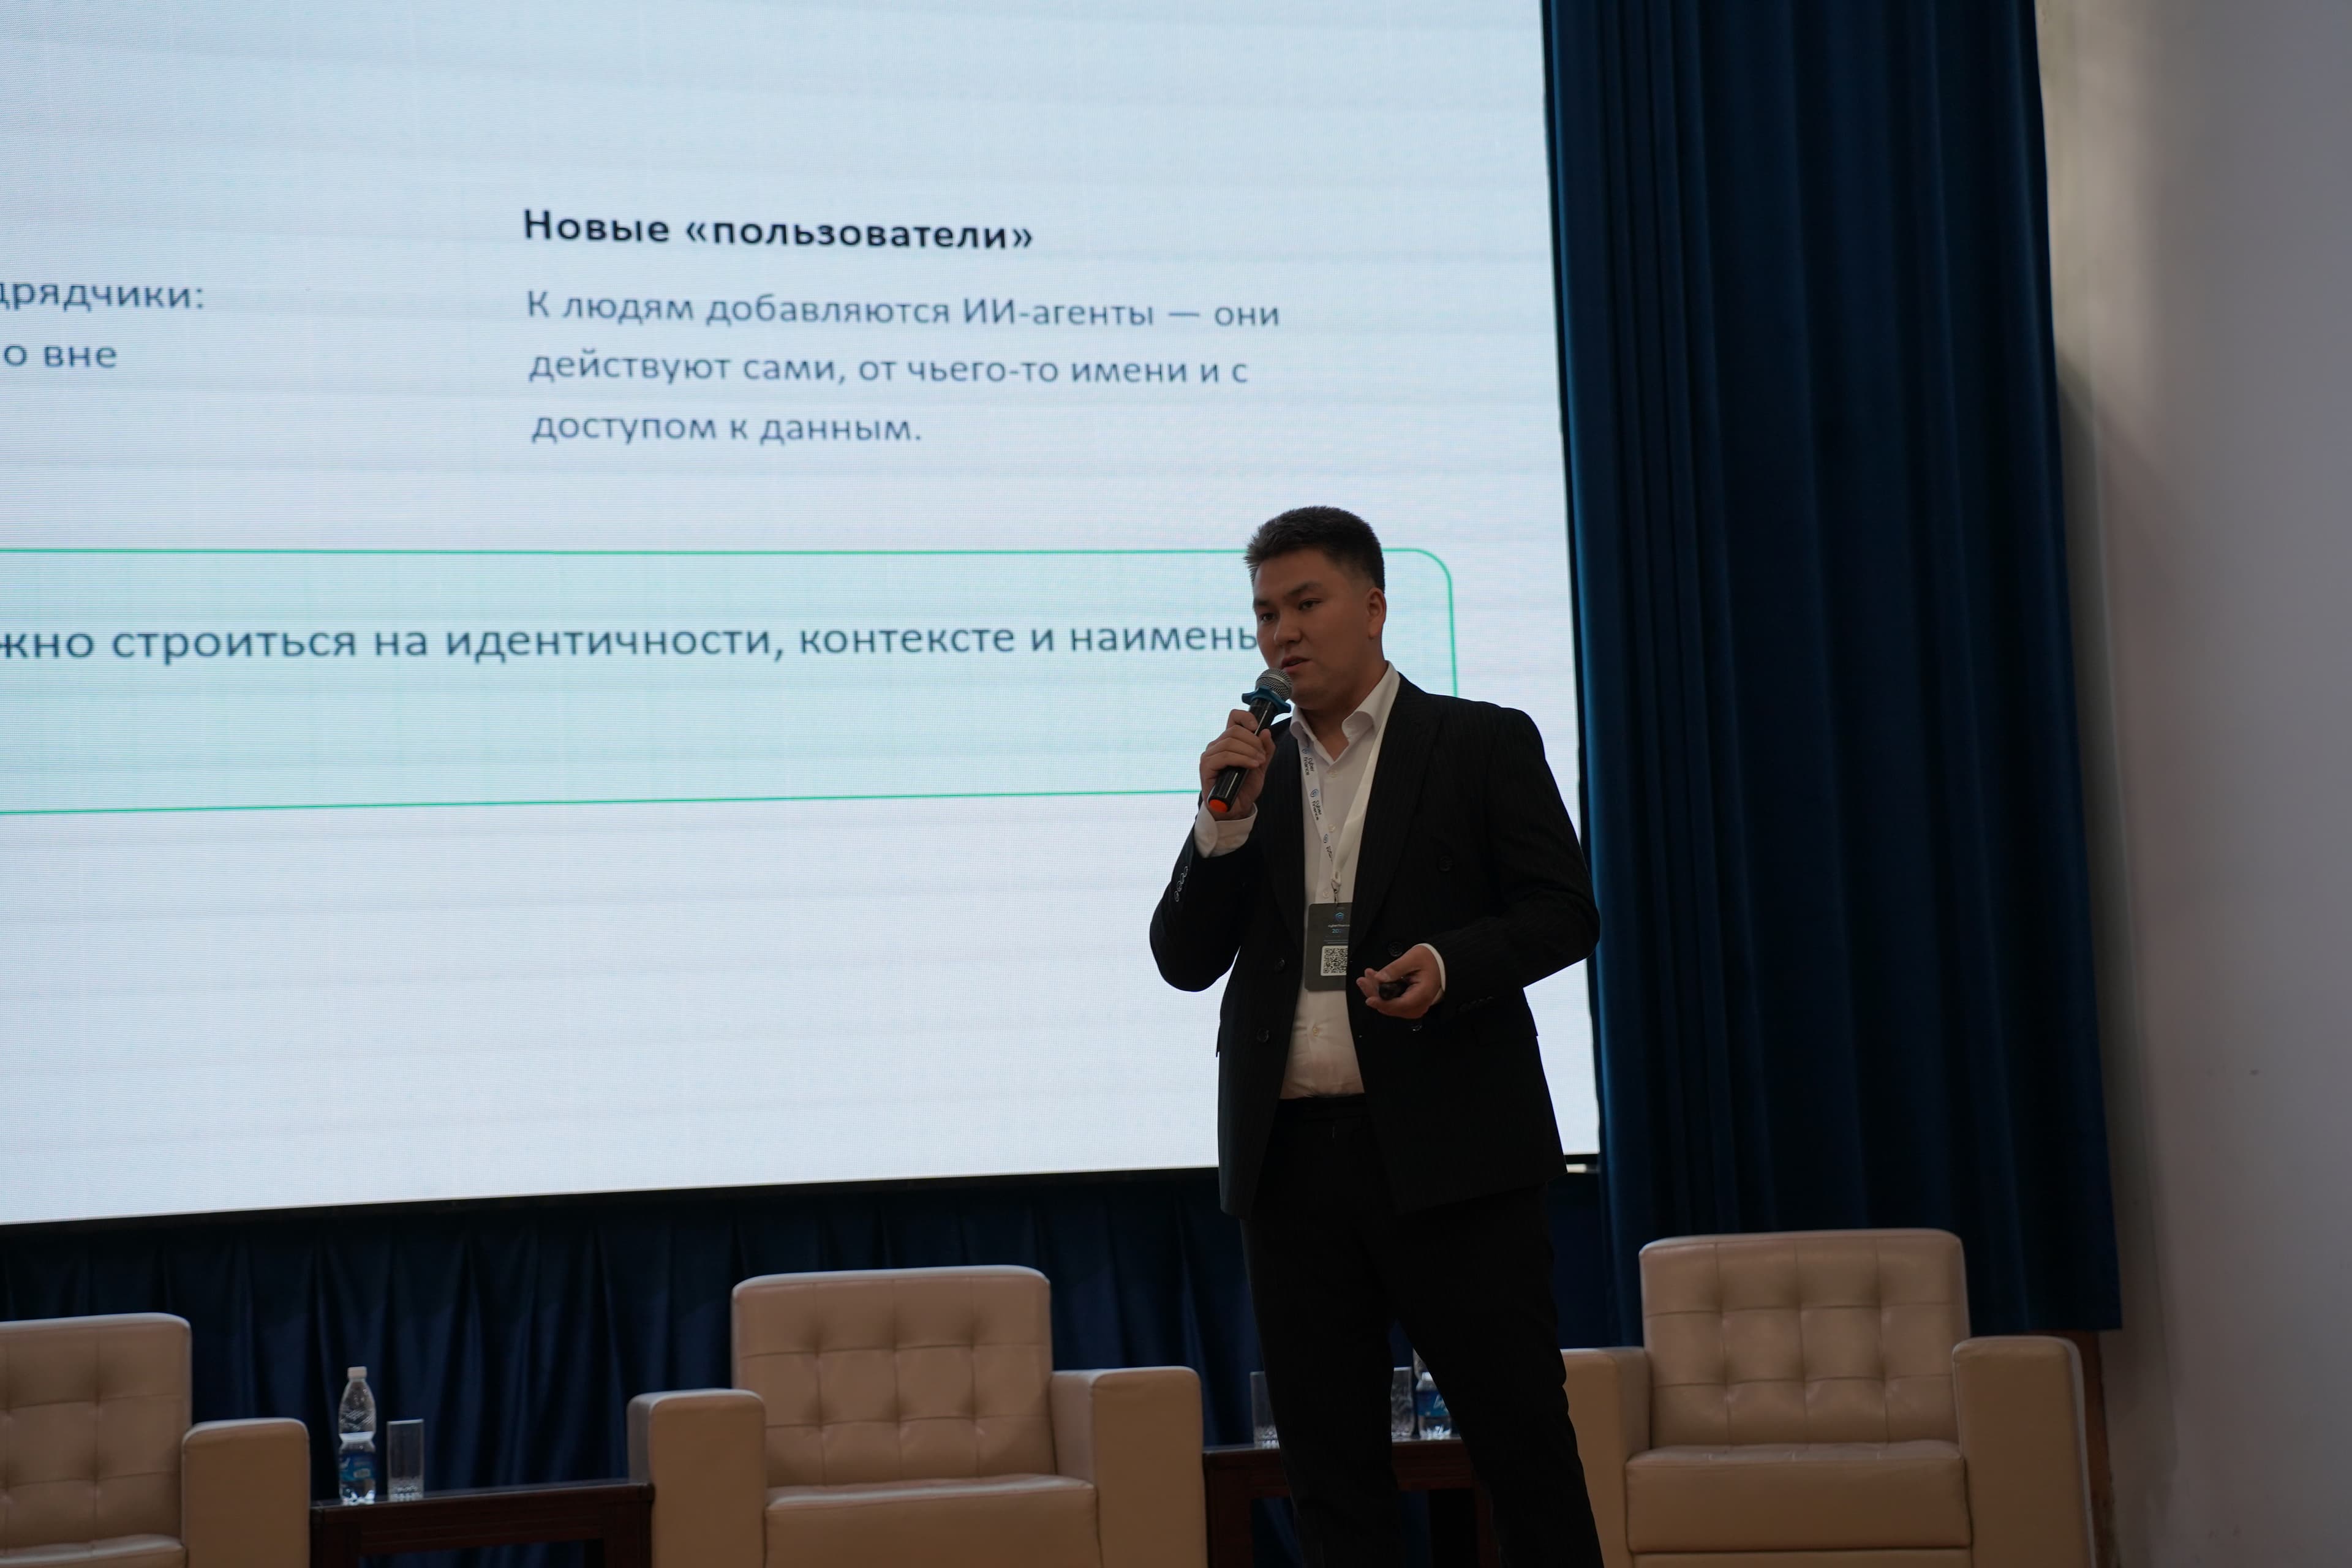

Ushbu yangi voqelik miqyosi eʼtibor talab qiladi: avtonom agentlar soni yaqin bir yil ichida 85% ga oʻsishi kutilmoqda. Hozirning oʻzida odatiy tashkilotdagi mashina identifikatorlari soni xodimlar sonidan 80:1 nisbatda ortiq. Agar SI-agentlarga keng tarmoq huquqlari va doimiy imtiyozlar berilsa, bu keng koʻlamli hodisalarga olib kelishi mumkin, chunki mashinalar millisekund tezligida harakat qiladi va har qanday xatoni bir zumda takrorlaydi. Oʻziga xos tahdidlar ham paydo boʻladi: prompt injection deb ataladigan usul xakerlarga maʼlumotlar ichidagi yashirin koʻrsatmalar orqali SI'ga zararli buyruqlarni bajartirish imkonini beradi. Qonuniy asboblardan suiisteʼmol qilish, agent tokenlarini oʻgʻirlash va uning doimiy imtiyozlari har qanday buzilishda juda katta zarar radiusini hosil qiladi.
Bu muammoning yechimi ham xuddi shu tekislikda — Zero Trust asosiy tamoyillarini SI-agentlarga tarmoqning toʻliq huquqli subyektlari sifatida yoyish kerak. Har bir SI'ning oʻz tekshiriladigan identifikatori boʻlishi va u egasi boʻlgan odamga qatʼiy bogʻlanishi lozim. Doimiy huquqlar oʻrniga qatʼiy muayyan vazifa uchun beriladigan qisqa muddatli JIT-tokenlardan foydalanish kerak (zero standing privileges konsepsiyasi). Bundan tashqari, yagona MCP-shlyuz agentga mavjud asboblar toʻplamini qatʼiy cheklashi va uning kiritishini filtrlashi shart. SI'ning har qanday API chaqiruvi yoki maʼlumotlarga murojaati audit va harakatlarni nazorat qilish uchun uzluksiz qayd etilishi kerak.
Bunday qatlamli arxitekturaga oʻtish aniq ketma-ketlikni talab qiladi. Bank uchun yoʻl xaritasi tarmoqning barcha subyektlarini — odamlar, mashinalar va SI-agentlarni — toʻliq inventarizatsiya qilishdan boshlanadi. Soʻngra qatʼiy autentifikatsiyani, jumladan fishingga chidamli MFA'ni joriy etish talab etiladi. Keyingi qadam — muayyan ilovalarga maqsadli kirish uchun VPN'ni ZTNA bilan almashtirish. Yakuniy bosqichlar mikrosegmentlash, agentlar uchun himoya toʻsiqlarini sozlash va harakatlarni uzluksiz monitoring qilishni ishga tushirishni oʻz ichiga oladi.
Avtonom SI-subyektlarni xavfsiz boshqarish va maʼlumotlarni himoya qilish bugun faqat nol ishonch arxitekturasi orqali mumkin. Shaxsni qatʼiy tekshirish, minimal imtiyozlar va harakatlarning toʻliq kuzatuvchanligi — moliya sektoriga kiberhujumlar maydonini kengaytirmasdan innovatsiyalarni joriy etish imkonini beradigan poydevor.
CYBERFINANCE-2026 kiberoʻquvlarini tashkil etish va oʻtkazishga qoʻshgan salmoqli hissasi uchun Green Light kompaniyasi Qirgʻiziston Respublikasi Milliy bankining minnatdorchilik xati bilan taqdirlandi.