Воркшоп по SecOps-платформе Cortex от Palo Alto Networks прошёл в Алматы
Участники практиковались в отражении фишинговых атак и учились предотвращать утечки данных
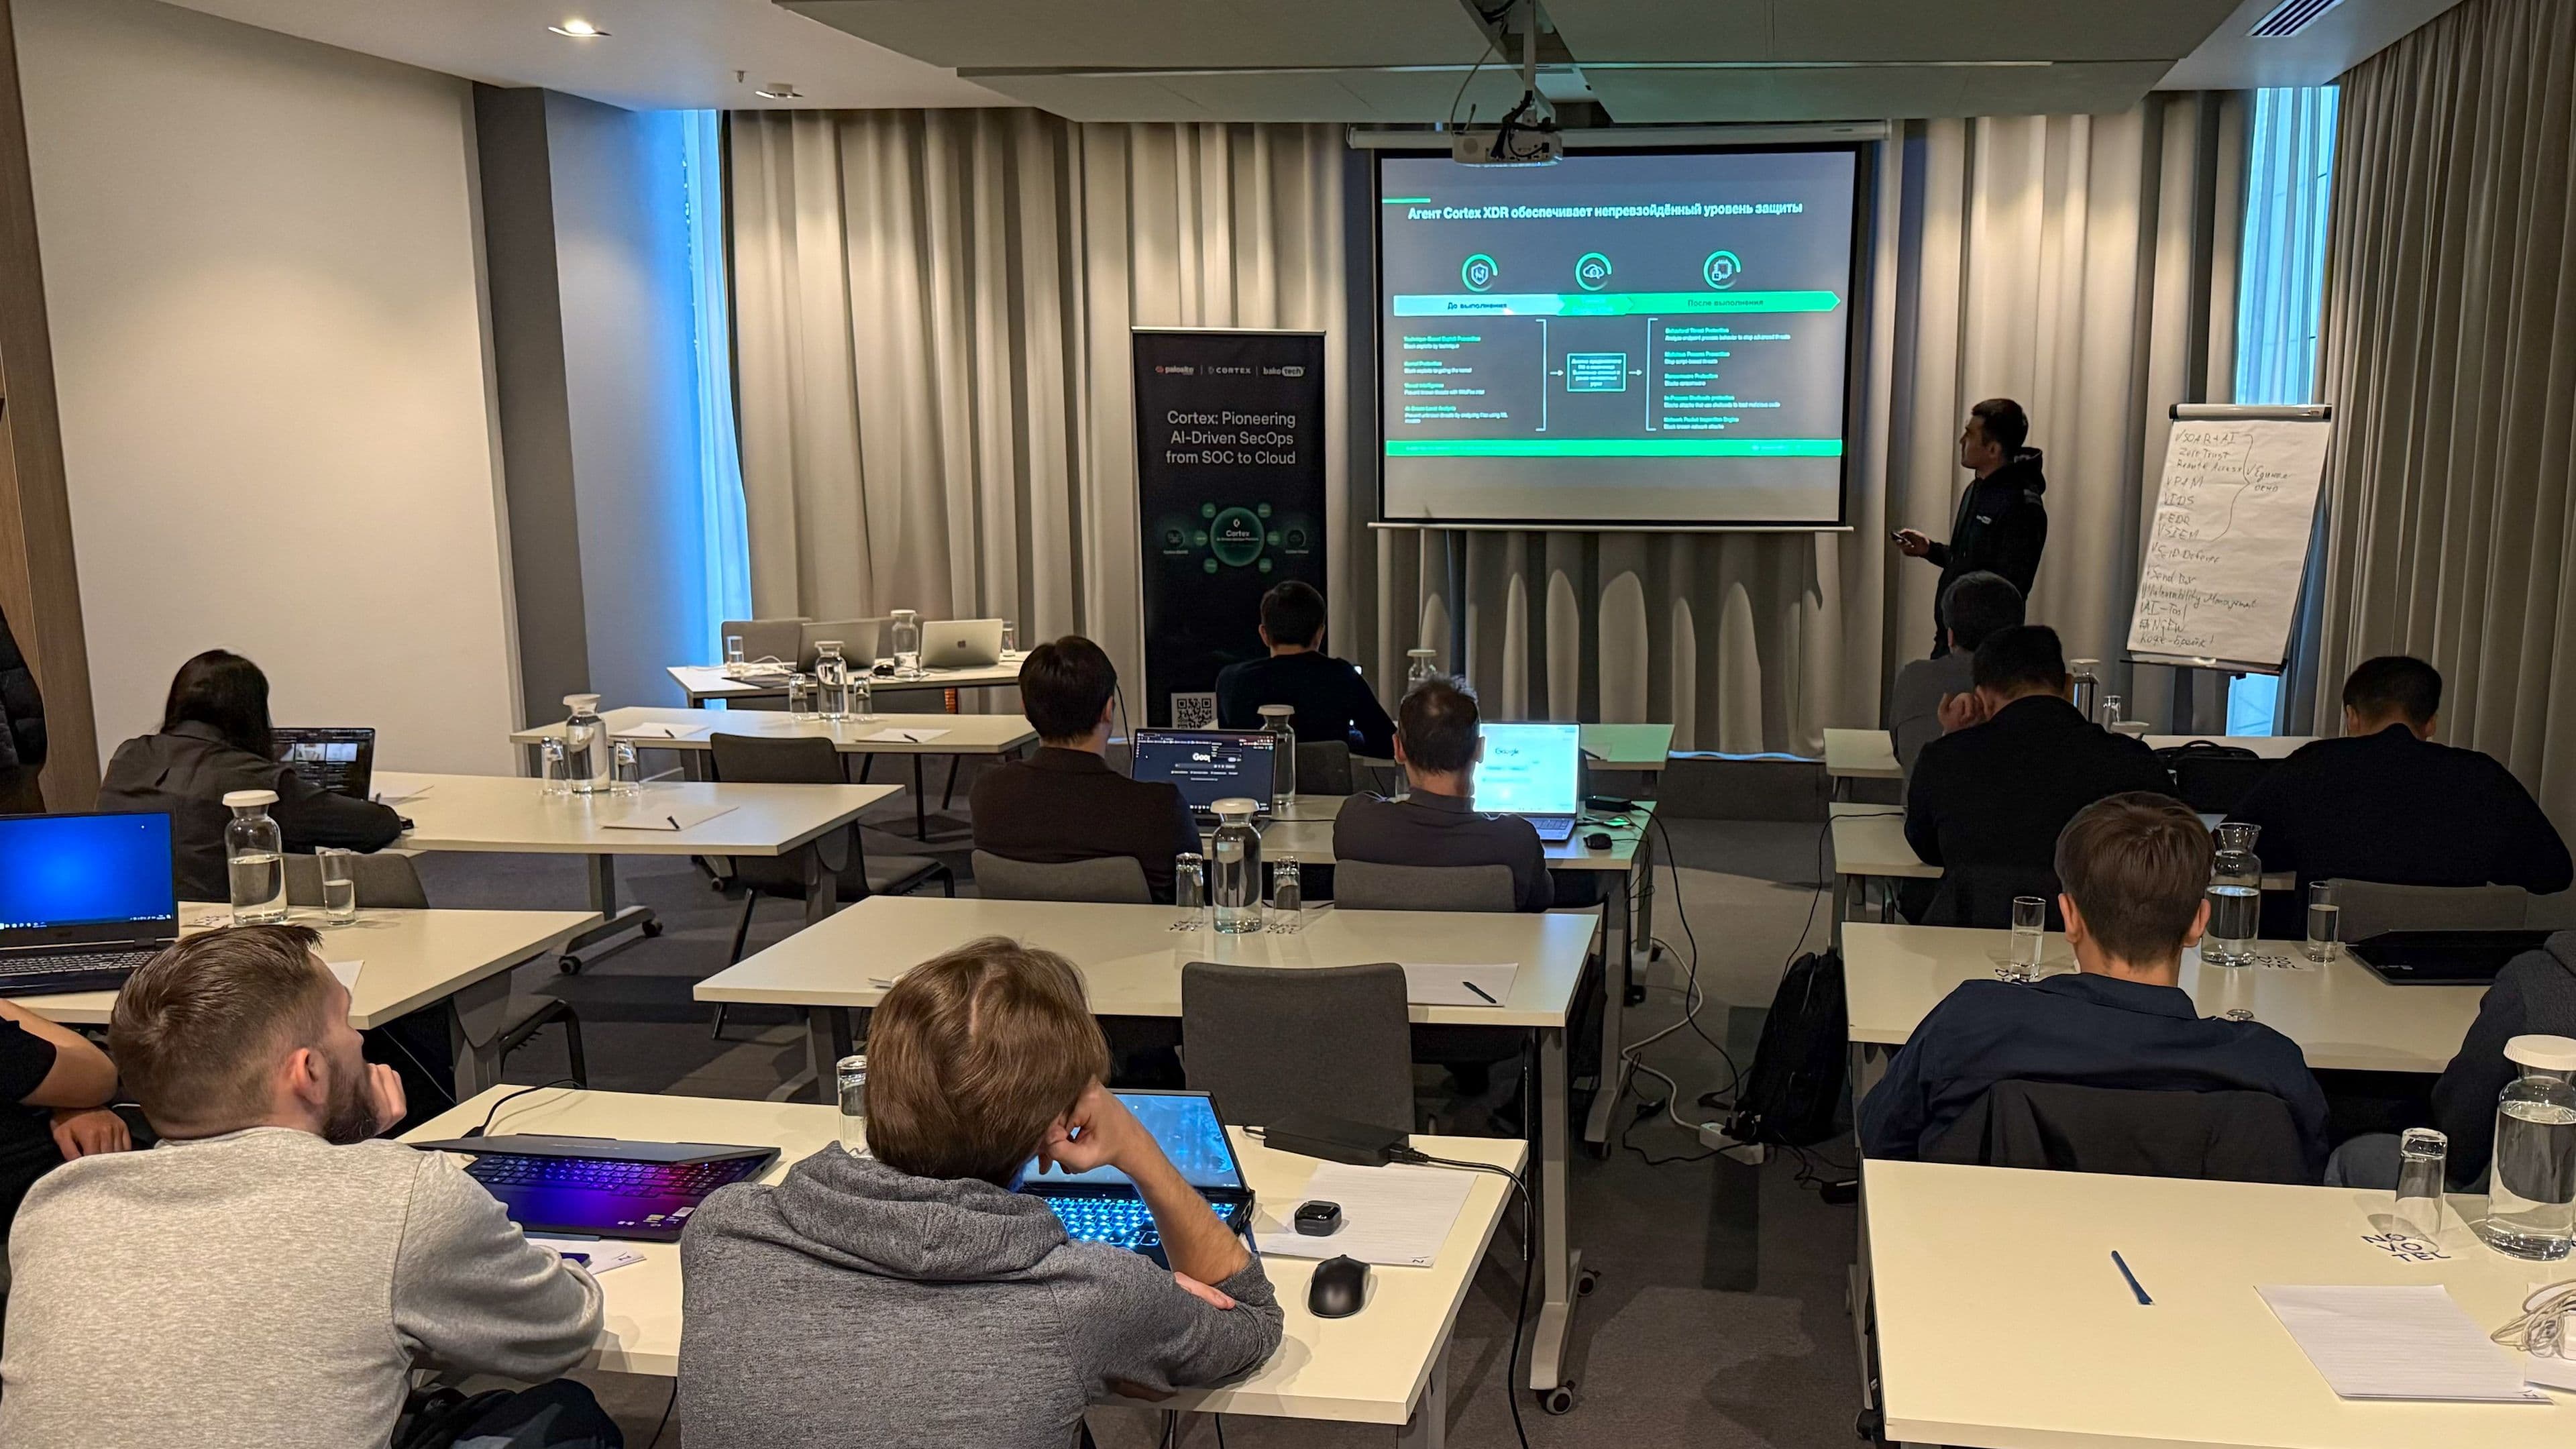
Средства защиты каждый день присылают службе информационной безопасности тысячи алертов, и разобрать их все вручную почти невозможно. Пока команда проверяет рутинные события и ложные срабатывания, часть реальных угроз проходит незамеченной. Тем временем злоумышленники взяли на вооружение ИИ: с его помощью пишут вредоносный код, делают дипфейки и быстрее проводят разведку. Как разгрузить ИБ-специалистов и при этом не пропустить атаку, разбирались 29 октября в Алматы на воркшопе по платформе Cortex от Palo Alto Networks. Мероприятие организовали системный интегратор Green Light и дистрибьютор BAKOTECH.
Материалы мероприятия
Запросите презентации и материалы «Воркшоп Cortex Platform — Ultimate Test Drive» - пришлём по заявке.
Воркшоп прошёл в формате Ultimate Test Drive: после короткой теоретической части участники два с половиной часа выполняли практические задания в облачной лаборатории на собственных ноутбуках. О платформе Cortex рассказал Sales Engineer BAKOTECH Бахытжан Бакрамбек.
Cortex XDR сводит данные с рабочих станций, сети, облака и систем идентификации в одну цепочку событий с первопричиной атаки, а Cortex XSOAR берёт на себя рутину: проверяет подозрительные письма, ссылки и файлы, блокирует вредоносные адреса и заводит заявки. Cortex XPANSE смотрит на компанию глазами злоумышленника и ежедневно находит её забытые серверы и открытые сервисы. Cortex XSIAM объединяет все эти возможности в одной платформе и заменяет SIEM, EDR, NDR и SOAR, а более 5000 детекторов и тысяча готовых сценариев, по оценке вендора, сокращают время реагирования с дней до минут. Большую часть алертов XSIAM обрабатывает автоматически, а аналитик подключается к сложным случаям и принимает решения.
Во время лабораторной работы участники установили агенты XDR на Windows и Linux и разобрали несколько реалистичных атак: фишинговое письмо, которое через уязвимость в Chrome открывает путь в систему, удалённый взлом Windows с повышением привилегий и атаку на Linux-сервер через брешь в Spring Framework. В XSOAR они сообщили о подозрительном письме и наблюдали, как система сама ведёт расследование. В XSIAM восстановили всю цепочку утечки данных: от разведки и кражи учётных данных до перемещения по сети и вывода информации через DNS-туннель. Ещё два задания показали, как XSOAR в связке с межсетевыми экранами Palo Alto Networks автоматически блокирует вредоносные адреса и как реагирует на атаку в облачном контейнере, которую обнаружил Prisma Cloud Compute.
С каким объёмом угроз приходится работать ИБ-специалистам, видно по официальной статистике. По данным Национальной службы реагирования на компьютерные инциденты KZ-CERT, с января по октябрь 2026 года в Казахстане зафиксировали почти 67 тысяч инцидентов. Из них 88% пришлось на вирусы, сетевые черви и трояны. Ещё 1066 случаев связаны с несанкционированным доступом к системам и изменением данных.
Чем дольше злоумышленник остаётся незамеченным, тем дороже обходится инцидент, поэтому сегодня важно не только защищаться, но и быстро видеть атаку целиком. Если вы хотите интегрировать платформу Cortex в инфраструктуру вашей компании — оставьте заявку и получите консультацию экспертов Green Light.
Материалы мероприятия
Запросите презентации и материалы «Воркшоп Cortex Platform — Ultimate Test Drive» - пришлём по заявке.